
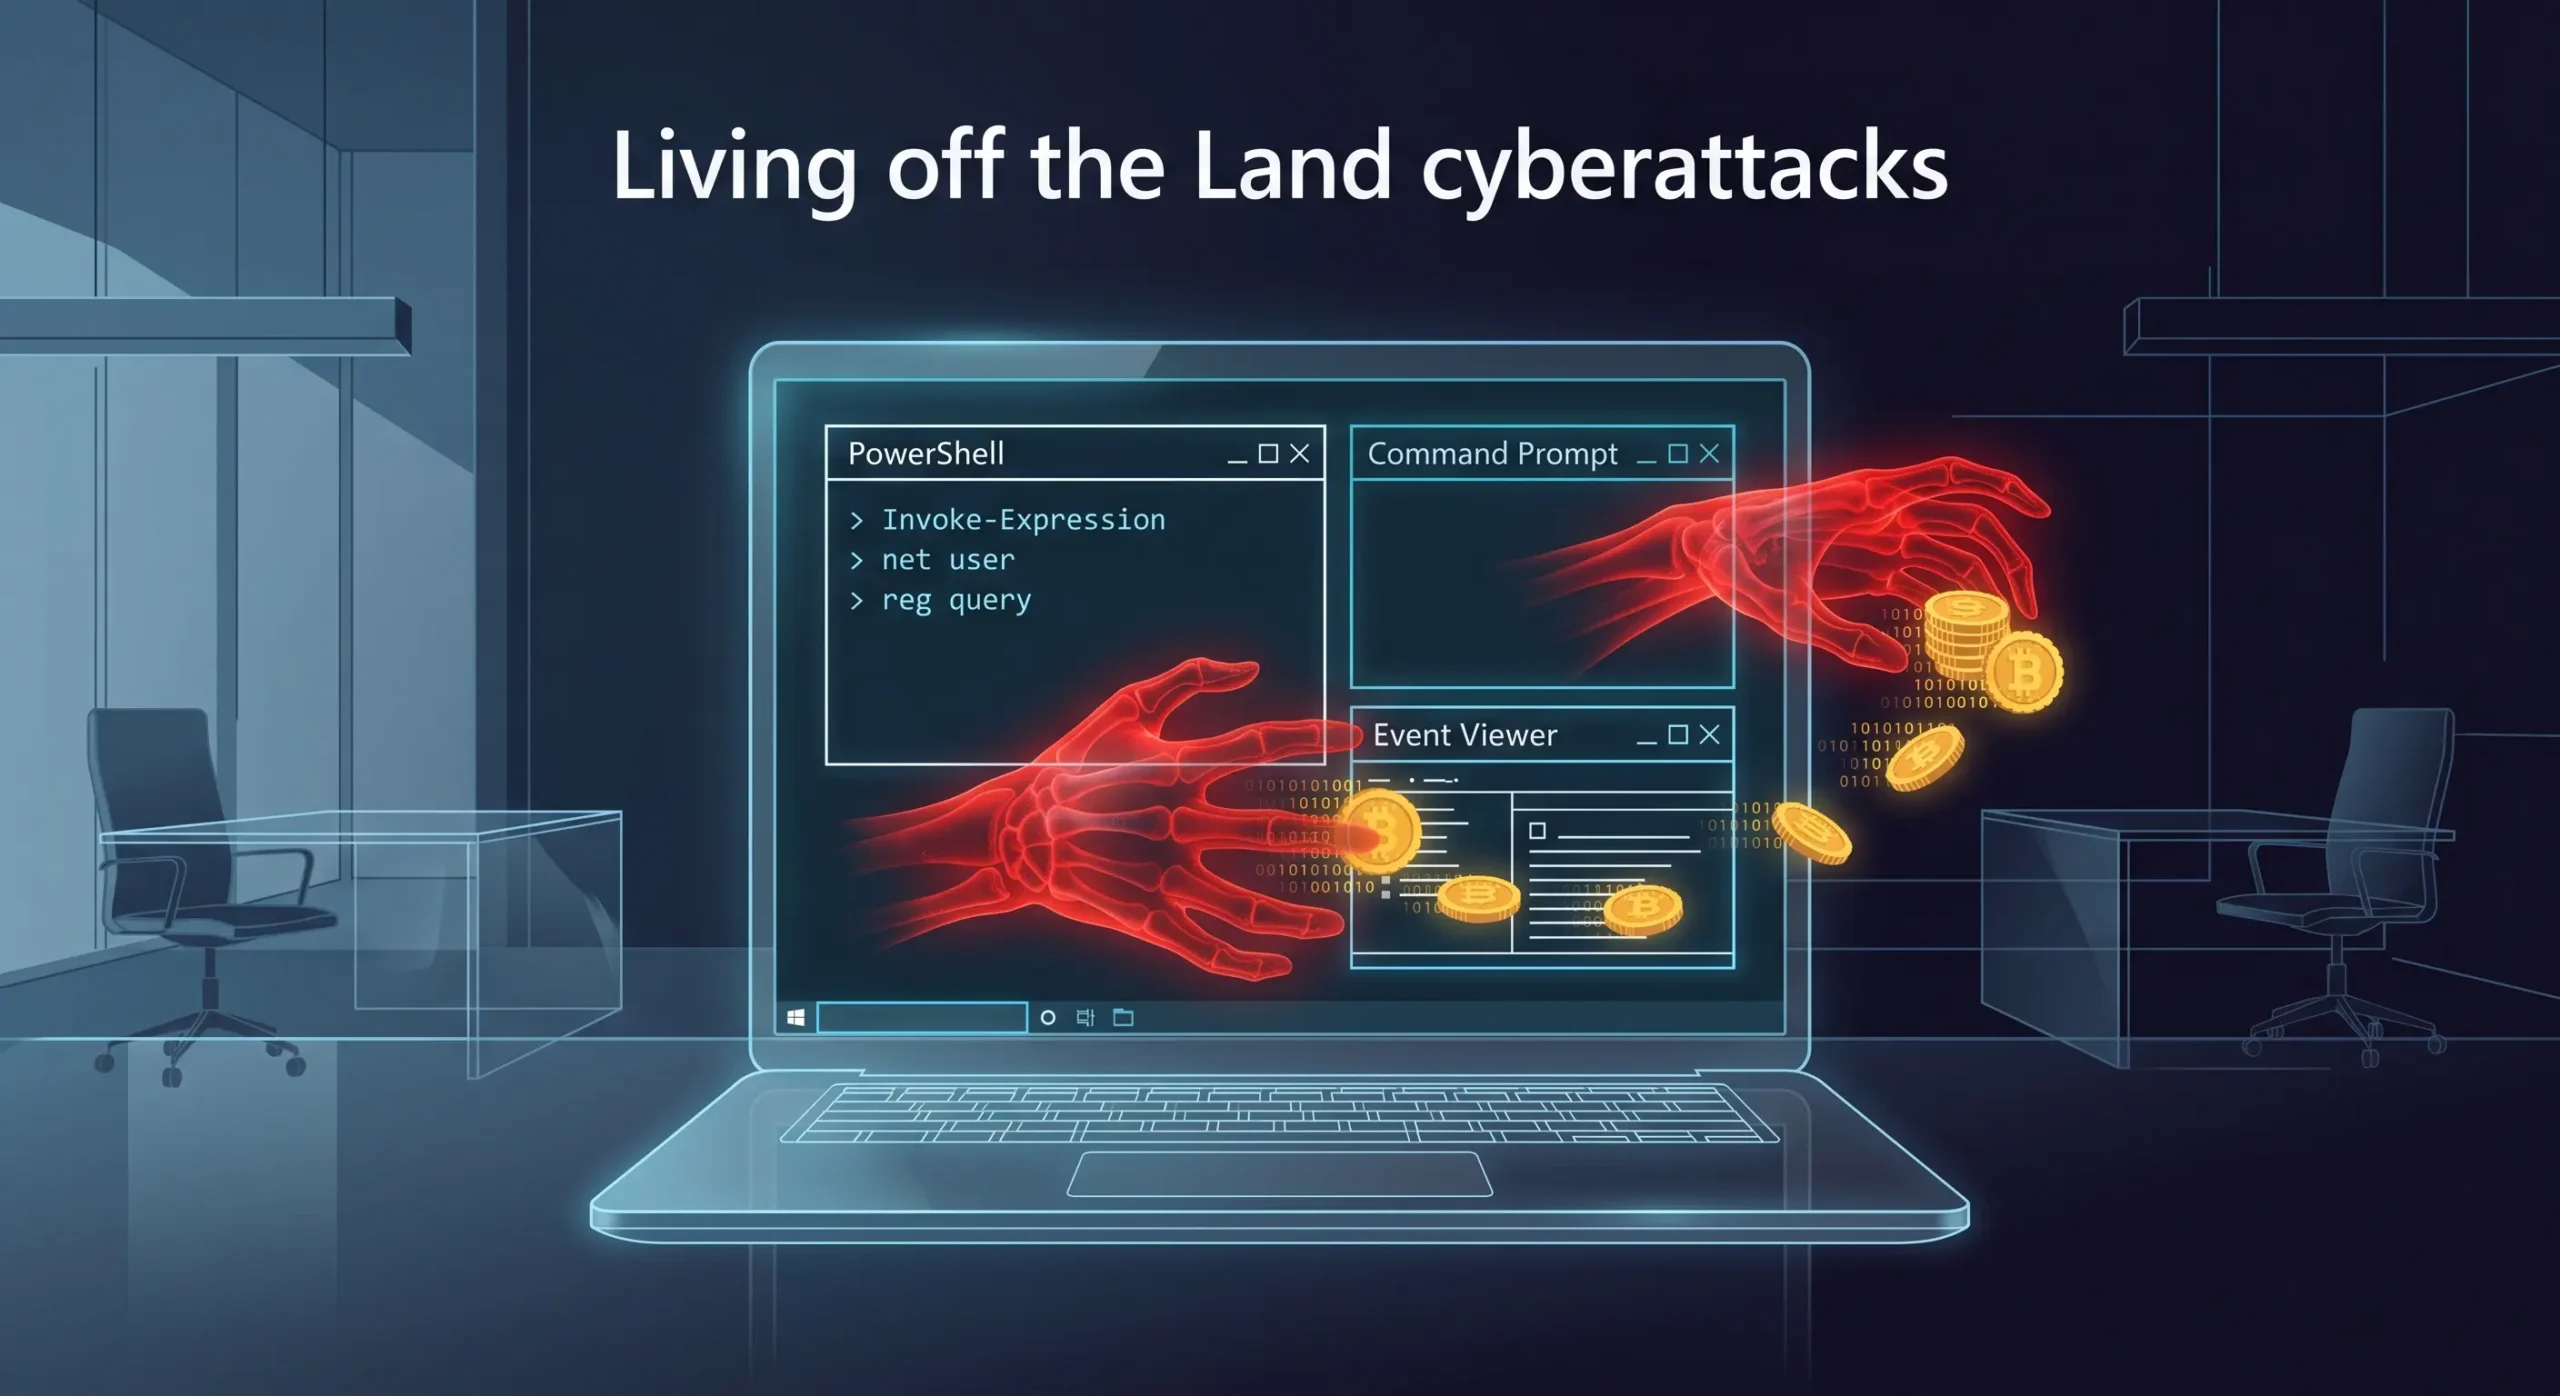
În 2026, cei mai periculoși hackeri nu mai folosesc viruși clasici pentru a-ți infecta calculatorul. Ei au adoptat o strategie mult mai subtilă, numită „Living off the Land” (LotL). Aceasta presupune utilizarea programelor deja instalate în sistemul tău de operare — unelte legitime precum PowerShell sau Command Prompt — pentru a executa atacul. La Altanet Craiova am observat că aceste incidente sunt cel mai greu de detectat, deoarece antivirusul vede doar programe „de încredere” care rulează operațiuni normale.
Conform raportului CrowdStrike 2026, majoritatea atacurilor avansate de astăzi sunt acum „fileless” (fără fișiere malițioase pe disc). Hackerii nu mai instalează nimic; ei doar dau comenzi noi programelor pe care le folosești deja în fiecare zi pentru administrarea firmei.
De ce sunt atacurile de tip LotL invizibile pentru metodele clasice?
Antivirusul tău tradițional caută semnături de viruși, adică fișiere care „arată” periculos. Într-un atac de tip „Living off the Land”, nu există niciun fișier nou. Atacatorul intră în rețea (adesea prin credențiale furate) și începe să folosească aplicațiile de sistem pentru a fura date sau pentru a se răspândi la alte calculatoare.
Este ca și cum un hoț nu ar aduce propria rangă pentru a sparge ușa, ci ar găsi cheia uitată sub preș și ar folosi uneltele pe care le ai deja în garaj pentru a deschide seiful. Pentru un observator extern, pare că proprietarul casei face reparații obișnuite. Această camuflare perfectă face ca un atacator să rămână în rețeaua unei companii săptămâni întregi fără să fie descoperit.
Semnele unui atac fără malware
Chiar dacă sunt extrem de discrete, atacurile LotL lasă urme pe care specialiștii le pot identifica:
- Activitate neobișnuită în programele de sistem: Procese precum PowerShell care rulează la ore ciudate sau care se conectează la adrese de internet necunoscute.
- Consum ridicat de resurse: Aplicații legitime care brusc încep să folosească multă memorie fără un motiv clar.
- Modificări în setările de securitate: Dezactivarea silențioasă a jurnalelor de logare sau a alertelor de sistem.
- Crearea de conturi noi de administrator: Folosirea uneltelor de rețea pentru a genera drepturi de acces permanente pentru atacatori.
Cum să te aperi de un atac care folosește propriile tale unelte?
Pentru a opri aceste amenințări „invizibile”, Altanet Craiova recomandă o schimbare de strategie, de la scanarea fișierelor la monitorizarea comportamentului:
- Implementarea soluțiilor EDR (Endpoint Detection and Response): Acestea nu caută viruși, ci analizează acțiunile suspecte ale programelor legitime.
- Limitarea accesului la unelte administrative: Doar personalul IT calificat ar trebui să poată rula PowerShell sau Command Prompt; dezactivează-le pentru restul angajaților.
- Politica de Zero Trust: Nu considera că o acțiune este sigură doar pentru că vine de la o aplicație Windows oficială.
- Auditarea logurilor de sistem: Verificarea periodică a jurnalelor poate scoate la iveală comenzi ciudate executate în fundal.
Concluzie
Cea mai mare breșă de securitate în 2026 este ideea că, dacă nu ai găsit viruși, ești în siguranță. Atacurile „Living off the Land” ne învață că propriile noastre sisteme pot fi întoarse împotriva noastră. Să fii vigilent înseamnă să înțelegi cum funcționează computerele tale și să supraveghezi orice activitate care iese din tiparul normal.
Acest articol face parte din seria Altanet despre amenințările cibernetice în 2026. Articolul următor: Routere și Firewall: Slăbiciunile ascunse din echipamentele tale. Vezi și ghidul complet al seriei.