
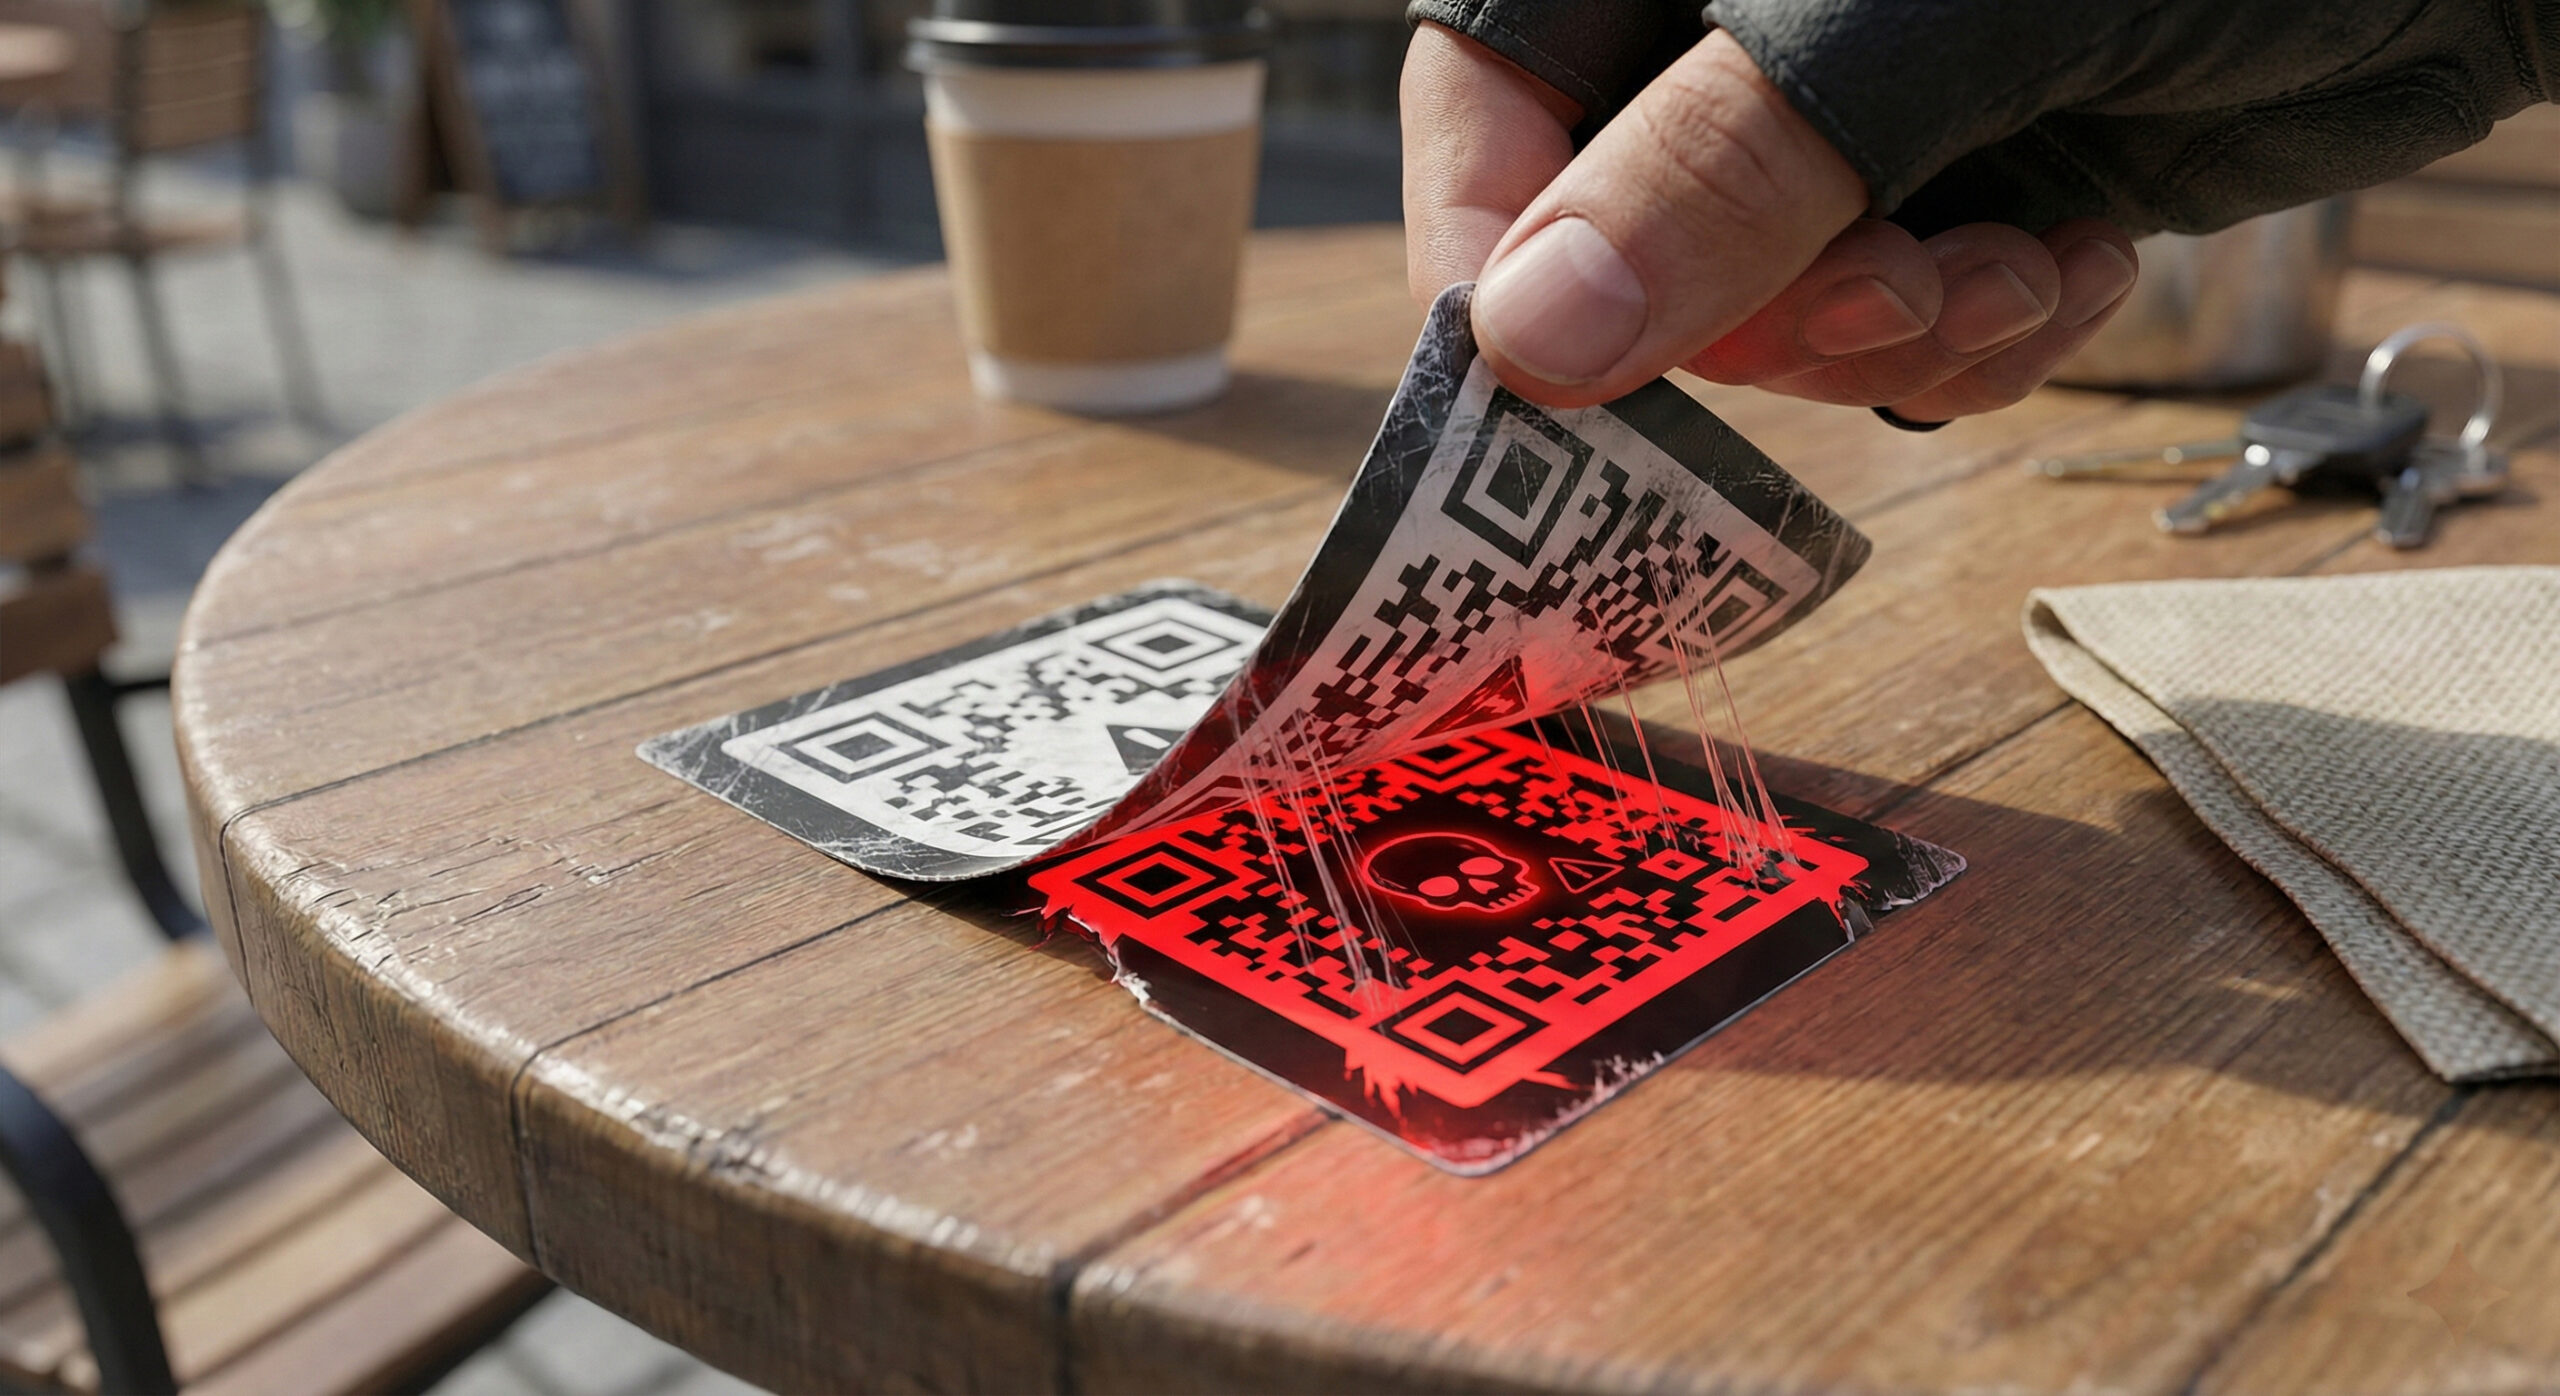
De când cu pandemia, ne-am obișnuit să vedem pătrățelele acelea alb-negru peste tot. Le scanăm ca să vedem meniul la restaurant, să plătim parcarea sau să ne conectăm la Wi-Fi. E comod și rapid, nu? Ei bine, exact pe această comoditate se bazează hackerii în 2026.
Noua metodă de fraudă se numește Quishing (o combinație între „QR” și „Phishing”). La Altanet Craiova am observat o creștere a acestor atacuri în spațiile publice și vrem să te învățăm cum să deosebești un cod util de o capcană periculoasă.
Ce este Quishing și cum funcționează „atacul autocolantului”?
Spre deosebire de virușii complicați care necesită programare, Quishing-ul este înfricoșător de simplu și fizic. Hackerul nu sparge serverul restaurantului. El doar imprimă propriul cod QR pe un autocolant și îl lipește peste codul original de pe masă sau de pe parcometru.
Tu scoți telefonul, scanezi codul de pe masă convins că vei vedea meniul zilei, dar ești redirecționat către un site fals. Acolo ți se cere să „confirmi vârsta” introducând datele de la Facebook sau să „plătești o taxă mică” introducând datele cardului. În secunda în care ai dat Enter, hackerul a primit totul.
Unde ești cel mai expus la acest risc?
Hackerii aleg locuri aglomerate, unde oamenii se grăbesc și nu sunt atenți:
- Parcometrele publice: Acesta este locul preferat al escrocilor. Lipesc un cod fals care spune „Scanează aici pentru a plăti parcarea online”. Site-ul arată identic cu cel al primăriei, dar banii tăi ajung în altă parte.
- Meniurile din restaurante: Dacă meniul este lipit direct pe masă, verifică dacă nu există un alt strat de hârtie lipit deasupra lui.
- Stâlpii și stațiile de autobuz: Afișe care promit „Concursuri cu premii” sau „Wi-Fi Gratuit” dacă scanezi codul.
Cum scanezi în siguranță? (Reguli de aur)
Nu trebuie să te oprești din folosit tehnologia, dar trebuie să fii puțin mai suspicios. Iată ce să faci înainte să ridici telefonul:
- Testul tactil: Înainte să scanezi, trece degetul peste cod. Dacă simți marginile unui autocolant lipit peste afișul original, NU îl scana. Anunță imediat personalul locației.
- Verifică link-ul („Preview”): Majoritatea telefoanelor moderne îți arată un mic text cu adresa site-ului înainte să îl deschidă. Dacă scanezi un meniu și link-ul este bit.ly/kjsd83 în loc de nume-restaurant.ro, este o capcană.
- Evită plățile directe prin QR: Dacă poți, folosește aplicația oficială de parcare sau plătește la casă. Este mult mai sigur decât un site deschis dintr-un cod găsit pe stradă.
Pentru a vedea cât de răspândit este acest fenomen și cum reacționează autoritățile, poți citi avertismentele lansate de Kaspersky despre pericolele Quishing.
Concluzie
Un cod QR este doar o scurtătură către un site web. Dacă nu ai da click pe un link dubios primit prin SMS, nu ar trebui să scanezi nici un cod dubios lipit pe un stâlp. Fii vigilent și ai grijă la „autocolantele” suprapuse.
Vrei să îți instruiești angajații despre riscurile de securitate fizică și digitală? Echipa noastră oferă consultanță și servicii IT complete pentru companii. Intră pe pagina noastră de contact și protejează-ți afacerea.
Acest material face parte din seria educațională Altanet despre siguranța digitală. Vrei să știi la ce alte riscuri ești expus anul acesta? Vezi Lista completă a amenințărilor cibernetice din 2026.