
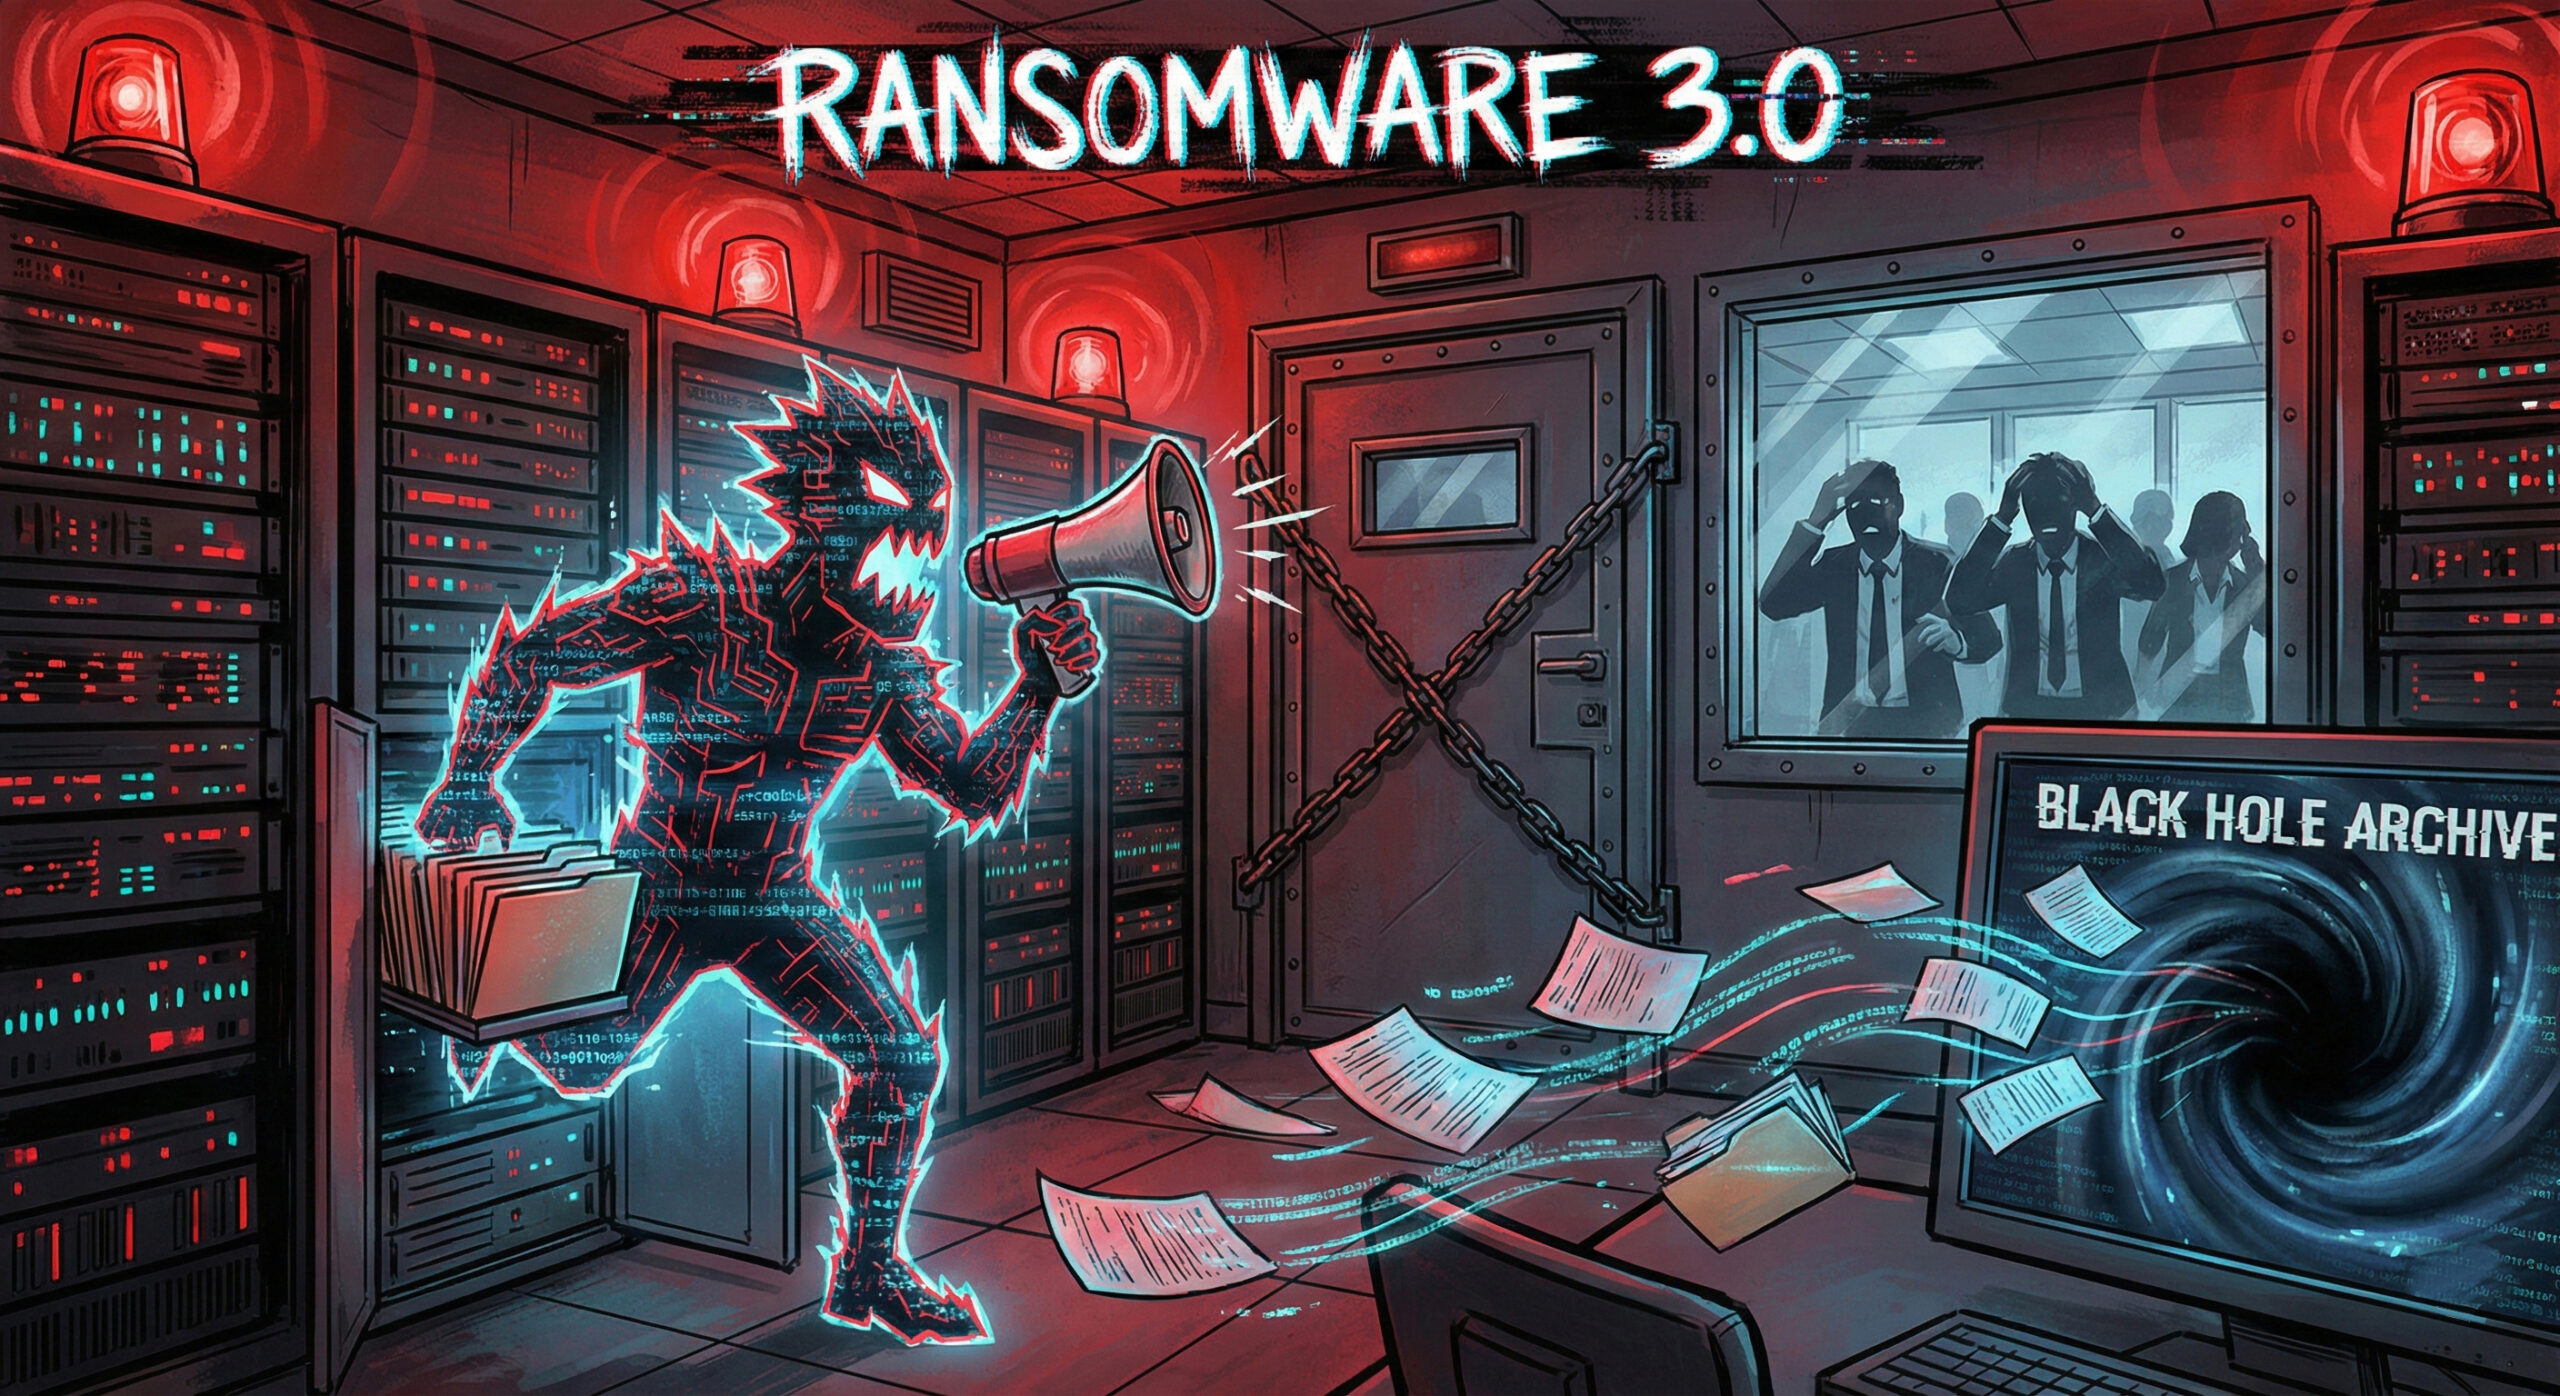
Pentru orice manager IT sau patron de firmă, cuvântul „Ransomware” provoacă fiori. Scenariul clasic îl știm cu toții: ajungi la birou, toate fișierele sunt blocate și pe ecran apare un mesaj care cere bani pentru cheia de decriptare. Soluția veche era simplă: „Nu plătim, restaurăm datele din backup”.
Dar în 2026, hackerii și-au schimbat strategia. Au apărut atacurile de tip Ransomware 3.0 (sau „Tripla Extorcare”). La Altanet Craiova avertizăm companiile că simpla existență a unei copii de siguranță nu mai este suficientă pentru a dormi liniștit.
Ce este Ransomware 3.0 și de ce este atât de agresiv?
Dacă în trecut hackerii voiau doar să îți blocheze activitatea, acum scopul lor este să îți distrugă reputația dacă nu plătești. Atacul se desfășoară în trei etape brutale:
- 1. Criptarea (Blocarea): Ca și până acum, îți criptează serverele și calculatoarele, oprind producția sau vânzările.
- 2. Exfiltrarea (Furtul): Înainte de a bloca datele, hackerii le copiază pe serverele lor. Dacă refuzi să plătești decriptarea pentru că ai backup, ei te amenință că vor publica toate datele confidențiale (contracte, salarii, baze de date clienți) pe internet.
- 3. Hărțuirea partenerilor (DDoS & Spam): Aceasta este noutatea absolută. Dacă tot nu plătești, hackerii încep să îți sune clienții sau partenerii de afaceri, spunându-le că datele lor au fost furate din cauza neglijenței tale. Este o presiune psihologică imensă.
De ce backup-ul nu mai este „glonțul de argint”?
Să ai un backup funcțional este obligatoriu pentru a reporni activitatea. Dar backup-ul nu poate șterge datele pe care hackerii le-au furat deja. Șantajul nu mai este despre „acces la date”, ci despre „confidențialitatea datelor”.
O companie de avocatură, o clinică medicală sau un magazin online pot da faliment nu pentru că au pierdut datele, ci pentru că datele pacienților sau clienților au devenit publice, atrăgând amenzi GDPR uriașe și procese.
Cum ne protejăm în fața extorcării moderne?
Apărarea trebuie să se mute de la „reacție” (restaurare) la „prevenire” (detecție timpurie):
- Monitorizarea traficului (Data Exfiltration): Trebuie să ai sisteme care te alertează dacă cineva încearcă să descarce cantități mari de date de pe serverul tău la 3 dimineața. Dacă îi prinzi în timp ce copiază, poți opri atacul înainte de criptare.
- Segmentarea rețelei: Nu lăsa toate departamentele să comunice liber între ele. Dacă un calculator de la HR este infectat, virusul nu trebuie să ajungă la serverul de contabilitate.
- Plan de răspuns la incident: Trebuie să știi exact pe cine suni și ce faci în primele minute de la atac. Panica duce la greșeli costisitoare.
Pentru a înțelege mai bine mecanismul acestor atacuri complexe și tacticile de „Double Extortion”, poți citi definiția tehnică din Cyberpedia despre șantajul multi-nivel (Multi-Extortion).
Concluzie
Ransomware 3.0 transformă o problemă tehnică într-o criză de imagine. Nu aștepta să vezi mesajul de răscumpărare pe ecran. Securitatea proactivă este singura investiție care te scapă de plata recompensei.
Te temi că rețeaua ta este vulnerabilă sau vrei să implementezi soluții de monitorizare a traficului? Echipa noastră poate realiza un audit complet și oferă servicii IT de securitate avansată. Intră pe pagina noastră de contact și protejează-ți afacerea și reputația.
Acest material face parte din seria educațională Altanet despre siguranța digitală. Vrei să știi la ce alte riscuri ești expus anul acesta? Vezi Lista completă a amenințărilor cibernetice din 2026.