
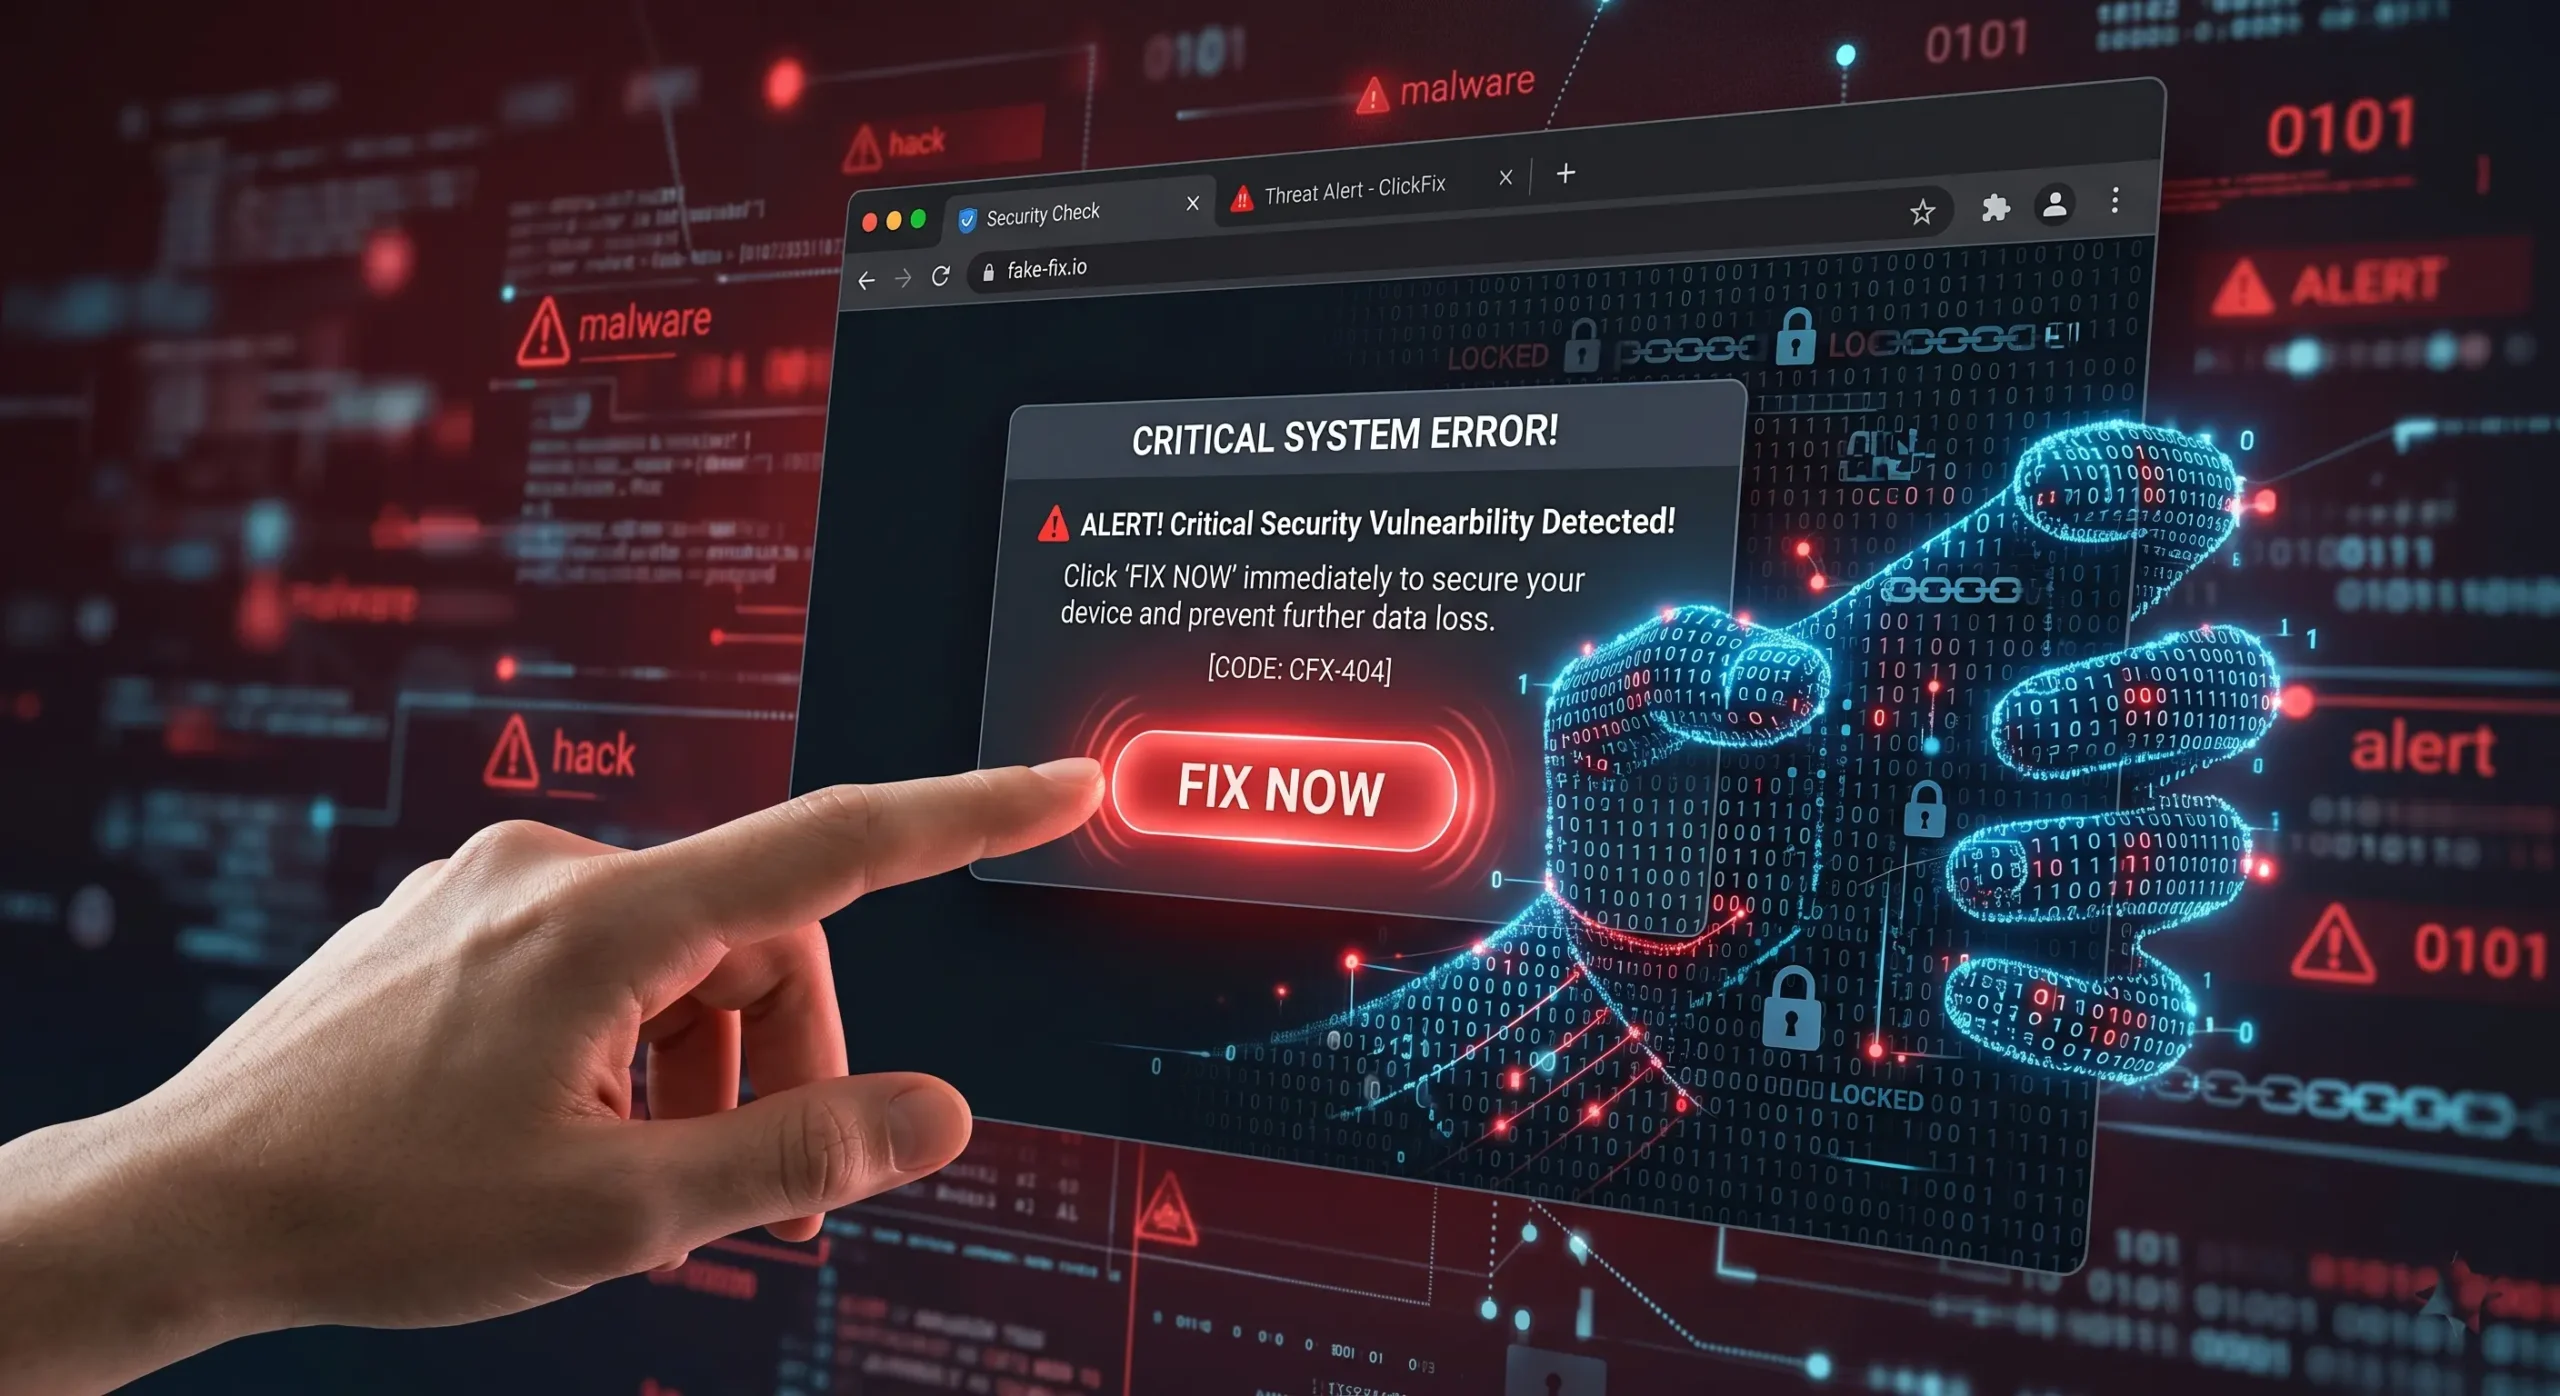
În 2026, atacurile cibernetice au devenit extrem de ingenioase. O nouă metodă numită „ClickFix” face ravagii printre utilizatorii de internet. Această tehnică nu folosește fișiere atașate suspecte. Ea se bazează pe mesaje de eroare false care apar direct în browserul tău. La Altanet Craiova am observat că această metodă este foarte eficientă. Ea păcălește chiar și utilizatorii care sunt atenți la e-mailurile de tip phishing clasic.
Conform raportului de amenințări Proofpoint, ClickFix folosește ingineria socială la un nivel superior. Atacatorii creează pagini web care imită perfect erori de sistem sau de software. Mesajul îți spune că browserul are o problemă tehnică. Apoi, ți se oferă o soluție rapidă: să apeși pe un buton de „Fix” sau să rulezi o comandă simplă în terminal.
Cum funcționează capcana ClickFix în 2026?
Totul începe pe un site aparent inofensiv. Poate fi o pagină de știri sau un forum de discuții. Când accesezi pagina, apare o fereastră pop-up care imită interfața Windows sau Google Chrome. Mesajul te anunță că browserul nu poate afișa conținutul corect. Ți se cere să copiezi un cod mic și să îl rulezi în PowerShell pentru a repara eroarea.
Mulți angajați cred că execută o reparație legitimă. În realitate, acel cod descarcă și instalează un malware periculos în fundal. Într-o secundă, atacatorii preiau controlul total asupra computerului tău. Ei pot fura parole, documente confidențiale sau pot bloca sistemul pentru răscumpărare. ClickFix este periculos deoarece nu necesită descărcarea unui fișier tradițional.
Semnele prin care poți identifica un atac ClickFix
Există câteva detalii care trădează această metodă de atac sofisticată:
- Mesaje de eroare neașteptate: Browserul tău nu îți va cere niciodată să rulezi cod în PowerShell pentru a vedea un site.
- Butoane de reparare pe site-uri dubioase: Dacă un site necunoscut îți oferă „ajutor tehnic” nesolicitat, este aproape sigur o fraudă.
- Instrucțiuni de Copy-Paste: Fii extrem de suspicios dacă ți se cere să copiezi text și să îl rulezi în linia de comandă.
- Aspectul ferestrei pop-up: Chiar dacă imită Windows, pot exista mici greșeli de font sau logo-uri ușor modificate.
Cum te poți apăra de un singur click fatal?
Pentru a opri atacurile de tip ClickFix, Altanet Craiova recomandă o disciplină digitală strictă. Iată ce reguli trebuie să urmezi:
- Instruirea angajaților: Toată echipa trebuie să știe că site-urile web nu oferă reparații de sistem legitime prin ferestre pop-up.
- Blocarea scripturilor automate: Implementați soluții care împiedică executarea codului din terminal de către utilizatorii fără drepturi de administrator.
- Actualizarea permanentă a browserului: Versiunile noi de Chrome sau Edge au deja filtre care încep să identifice aceste tactici.
Concluzie
În 2026, un singur click greșit poate opri o afacere întreagă. ClickFix demonstrează cât de ușor poate fi păcălit ochiul uman de o interfață familiară. Protecția reală vine din educație și din utilizarea unor unelte de securitate inteligente. Fii sceptic în fața oricărei „reparații” rapide apărute din senin pe internet.
Acest articol face parte din seria Altanet despre amenințările cibernetice în 2026. Articolul următor: NIS2 și DORA: Ghid practic pentru a respecta noile legi europene. Vezi și ghidul complet al seriei.