
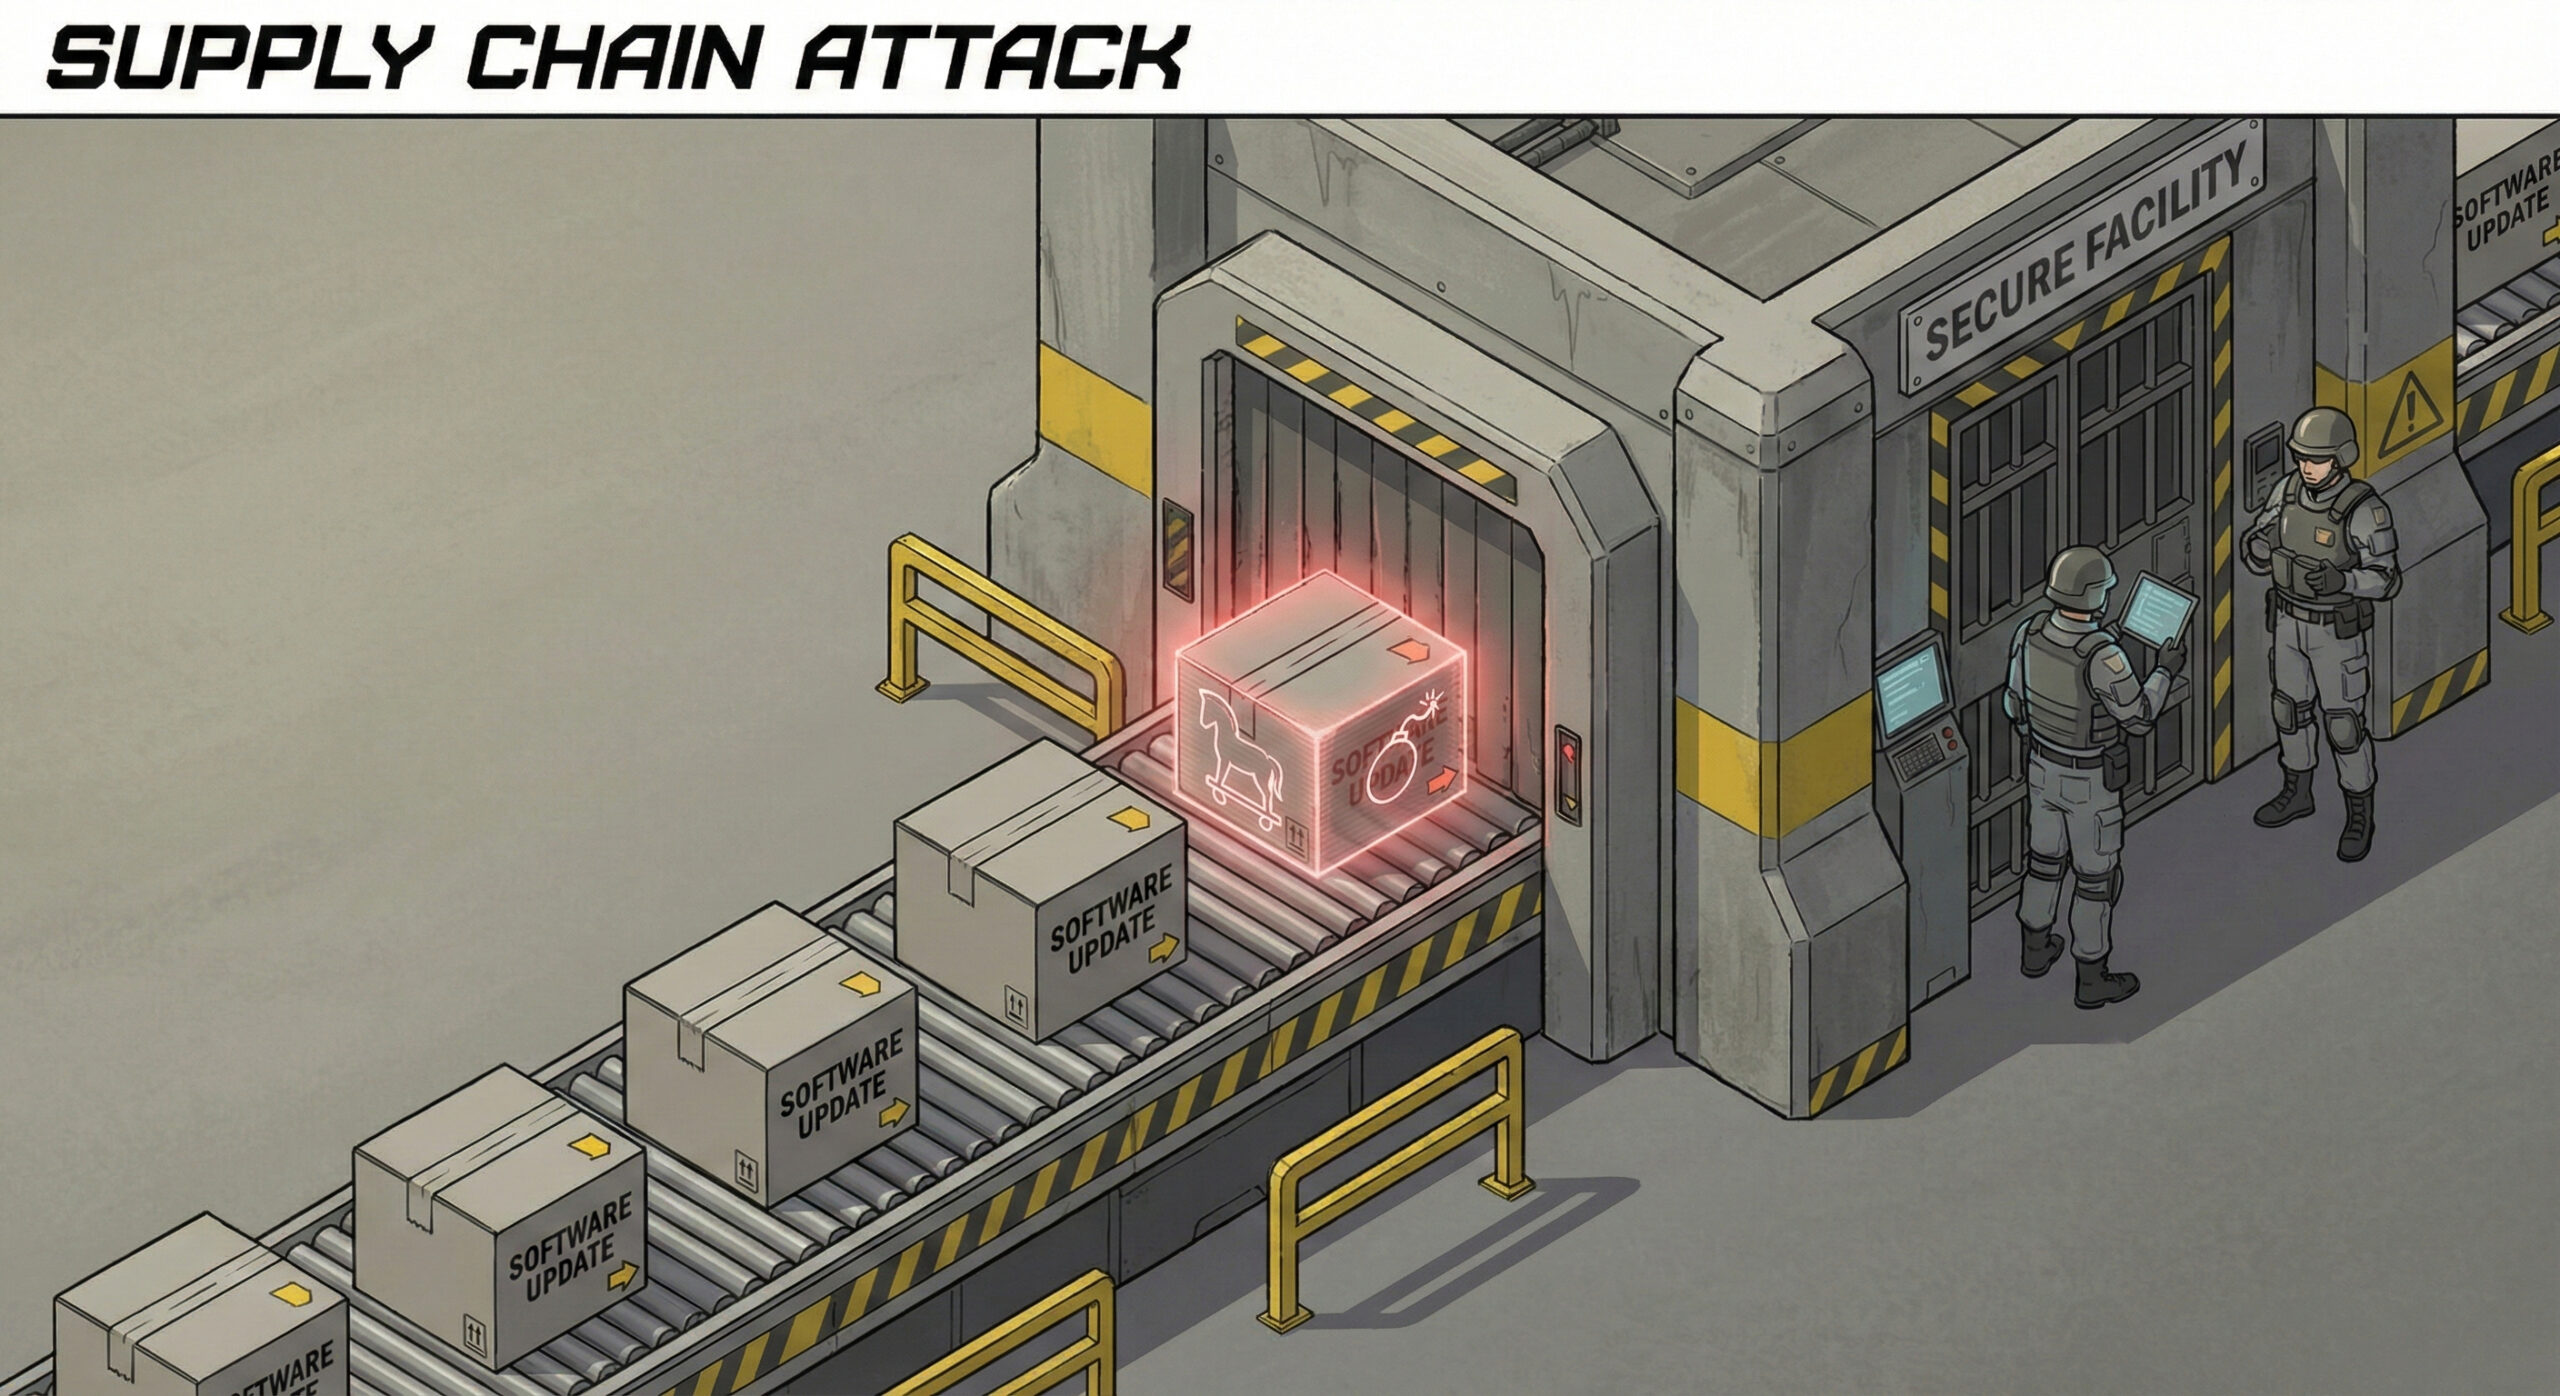
Imaginează-ți că ți-ai montat cea mai scumpă ușă blindată la intrarea în firmă, ai camere de luat vederi și paznici. Nimeni nu poate intra nepoftit. Dar ce te faci dacă hoțul este chiar instalatorul pe care l-ai chemat să repare chiuveta și căruia i-ai deschis ușa de bunăvoie?
În lumea digitală, acest scenariu se numește Supply Chain Attack (Atac asupra lanțului de aprovizionare). În 2026, hackerii au înțeles că marile companii sunt greu de spart direct, așa că atacă ținte mai ușoare: furnizorii lor de software. La Altanet Craiova considerăm că acesta este unul dintre cele mai perfide riscuri pentru mediul de business actual.
Ce înseamnă un atac pe lanțul de aprovizionare?
Companiile moderne nu își construiesc tot softul de la zero. Folosim zeci de programe „gata făcute”: aplicații de contabilitate, plugin-uri pentru site-uri, drivere de imprimantă sau platforme de monitorizare a rețelei.
Hackerii nu te atacă pe tine. Ei sparg serverele companiei care produce acel soft (furnizorul) și infectează următoarea actualizare (update). Tu, fiind un client conștiincios, îți faci update-ul crezând că e spre binele tău. În realitate, tocmai ai instalat singur virusul în inima sistemului tău.
De ce este atât de periculos?
Acest tip de atac ocolește aproape toate măsurile de securitate clasice:
- Încrederea oarbă: Antivirusul tău are încredere în softurile semnate digital de producători mari (cum ar fi Microsoft, Adobe sau furnizori locali de ERP). Dacă sursa este compromisă, antivirusul nu va detecta nimic suspect inițial.
- Accesul privilegiat: De obicei, programele de mentenanță sau de administrare rulează cu drepturi maxime (Administrator). Odată infectate, ele oferă hackerilor cheile întregului regat.
Cum te protejezi de propriii furnizori?
Este dificil, dar nu imposibil. Trebuie să adopți o mentalitate de tip „Zero Trust” (Nu ai încredere în nimeni):
- Inventarierea software-ului: Trebuie să știi exact ce programe rulează în firma ta și cine le produce. Folosești un plugin obscur de WordPress făcut de un student? Acela este un punct slab.
- Monitorizarea comportamentului: Chiar dacă un program este „de încredere”, dacă dintr-odată începe să trimită date către un server din Rusia sau China la miezul nopții, trebuie blocat imediat. Uneltele de tip EDR (Endpoint Detection and Response) fac exact asta.
- Segmentarea rețelei: Nu lăsa serverul de imprimante să comunice cu serverul de baze de date. Dacă furnizorul de imprimante este compromis, hackerii să rămână izolați acolo.
Pentru a vedea exemple concrete și a înțelege mecanica din spatele acestor incidente, poți citi explicațiile din Centrul de Învățare Cloudflare despre atacurile Supply Chain.
Concluzie
Securitatea ta este la fel de puternică precum cea mai slabă verigă din lanțul tău de furnizori. Nu este suficient să te păzești singur; trebuie să ceri standarde înalte de la toți cei cu care lucrezi.
Vrei să știi dacă rețeaua ta este pregătită să detecteze activități suspecte venite din interior? Oferim soluții avansate de monitorizare și servicii IT proactive. Intră pe pagina noastră de contact și hai să securizăm tot lanțul.
Acest material face parte din seria educațională Altanet despre siguranța digitală. Vrei să știi la ce alte riscuri ești expus anul acesta? Vezi Lista completă a amenințărilor cibernetice din 2026.