
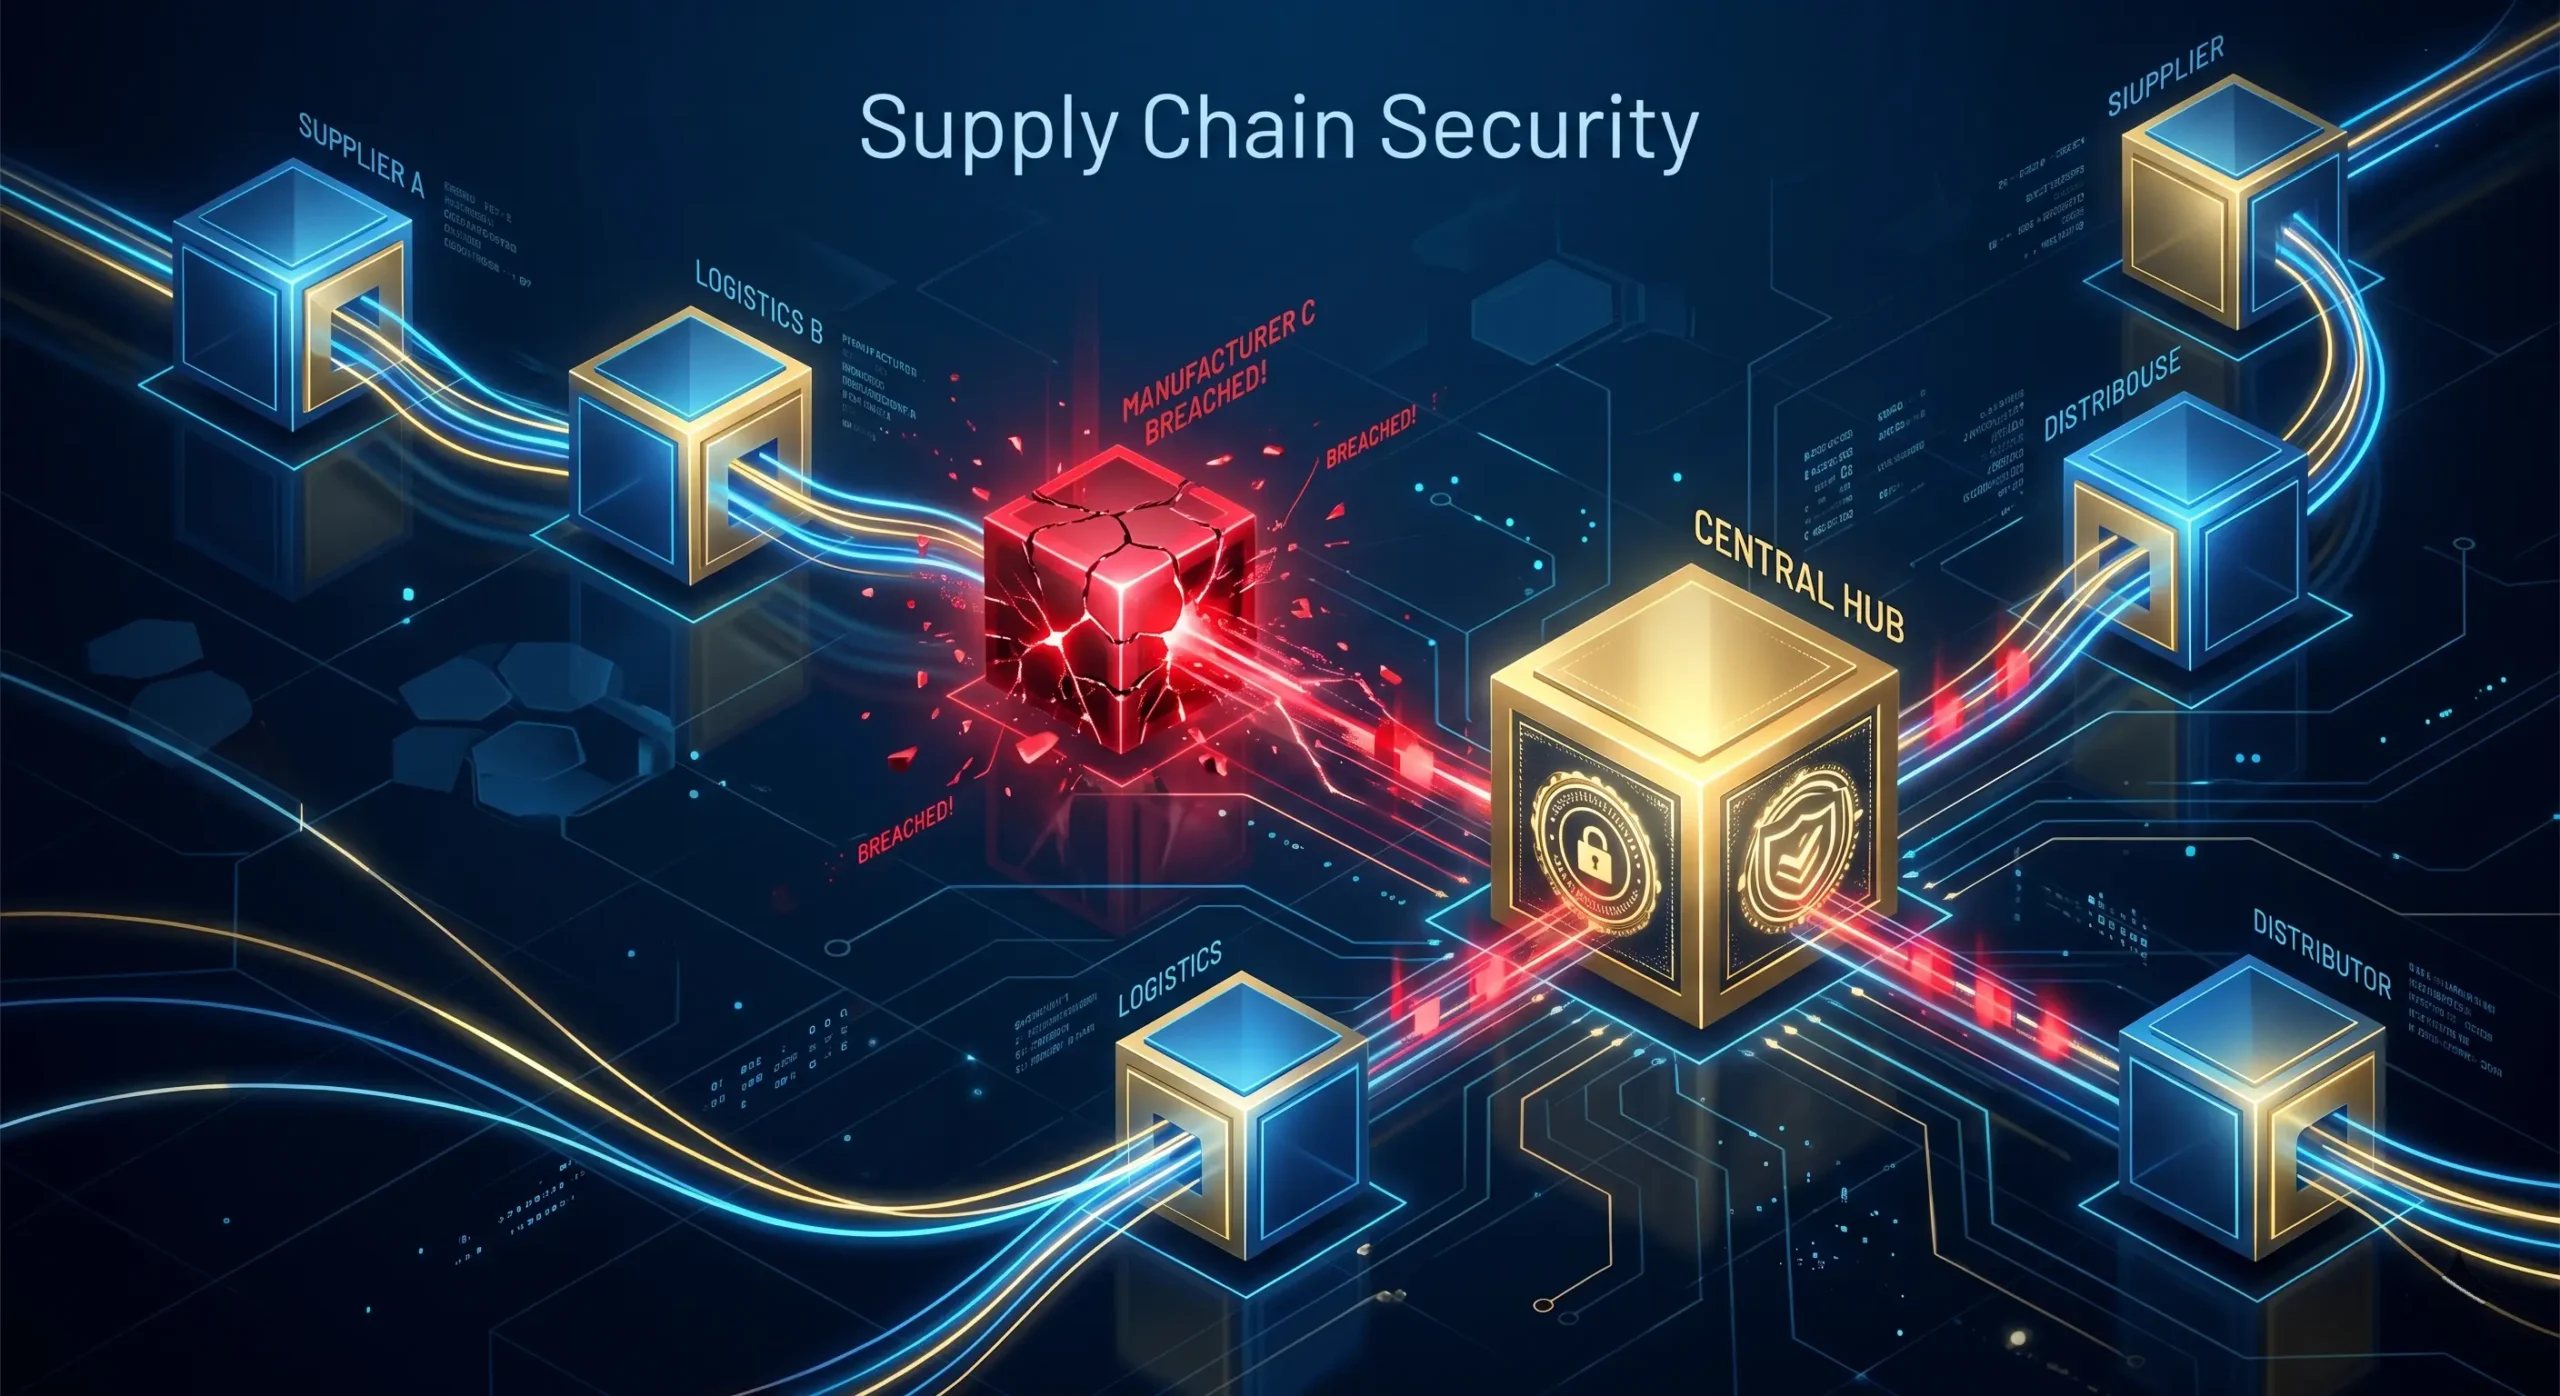
În 2026, poți avea cele mai bune sisteme de apărare din lume, dar să fii victima unui atac cibernetic din cauza unui partener de afaceri. Atacurile asupra lanțului de aprovizionare (supply chain) au devenit metoda preferată a hackerilor pentru a intra în companiile mari prin „ușa din spate”. La Altanet Craiova am observat că firmele mici și mijlocii care oferă servicii IT sau mentenanță sunt adesea folosite ca rampe de lansare pentru atacuri mult mai vaste.
Conform analizelor Sangfor, vulnerabilitățile terților reprezintă acum una dintre cele mai mari provocări de securitate. Atacatorii nu te vizează direct, ci compromit un furnizor de încredere pentru a ajunge la datele tale.
Ce înseamnă un atac asupra lanțului de aprovizionare?
Acest tip de atac presupune compromiterea unui furnizor de produse sau servicii pentru a infecta clienții acestuia. În 2026, acest lucru se întâmplă cel mai des prin actualizări de software infectate sau prin accesarea conturilor de suport tehnic ale partenerilor tăi.
Imaginează-ți că firma care îți gestionează programul de contabilitate sau mentenanța serverelor suferă o breșă. Hackerii folosesc accesul legitim al acelei firme pentru a intra în rețeaua ta. Deoarece conexiunea vine de la un „partener de încredere”, sistemele tale de apărare ar putea să nu detecteze intruziunea imediat. Este echivalentul digital al unui cal troian.
De ce sunt aceste atacuri atât de periculoase în 2026?
Lanțurile de aprovizionare moderne sunt complexe și interconectate. Iată principalele motive de îngrijorare:
- Încrederea implicită: Oferim adesea drepturi de administrare furnizorilor IT fără a monitoriza ce fac aceștia în rețeaua noastră.
- Efectul de domino: Un singur furnizor compromis poate duce la infectarea a sute de companii cliente în același timp.
- Accesul la date sensibile: Furnizorii de servicii cloud sau de logistică au adesea acces direct la bazele tale de date.
- Ocolirea barierelor clasice: Atacul nu vine din exterior, ci prin canale de comunicare deja aprobate și considerate sigure.
Cum îți poți securiza parteneriatele de afaceri?
Pentru a reduce riscul, Altanet Craiova recomandă o strategie de „Încredere Zero” (Zero Trust) în relația cu terții:
- Auditarea furnizorilor: Înainte de a semna un contract, întreabă-ți partenerii ce măsuri de securitate cibernetică aplică.
- Acces limitat: Oferă partenerilor acces doar la segmentele de rețea strict necesare și doar pe durata intervenției.
- Monitorizarea conturilor de terți: Supraveghează orice activitate care vine dinspre conturile externe de suport sau mentenanță.
- Clauze de securitate în contracte: Include obligația furnizorului de a te anunța imediat în cazul în care a suferit o breșă.
Concluzie
Siguranța ta nu mai este un efort individual, ci unul colectiv. În 2026, ești la fel de protejat precum cel mai vulnerabil furnizor al tău. Selecția atentă a partenerilor și monitorizarea constantă sunt singurele soluții pentru a evita un dezastru digital venit prin intermediari.
Vrei să te asiguri că relația cu furnizorii tăi nu îți pune în pericol datele? Altanet Craiova te ajută să evaluezi riscurile și să securizezi accesul terților în firma ta. Hai să discutăm pe pagina de contact despre protecția afacerii tale.
Acest articol face parte din seria Altanet despre amenințările cibernetice în 2026. Articolul următor: Phishing avansat: Cum AI-ul a făcut capcanele prin e-mail imposibil de detectat. Vezi și ghidul complet al seriei.