
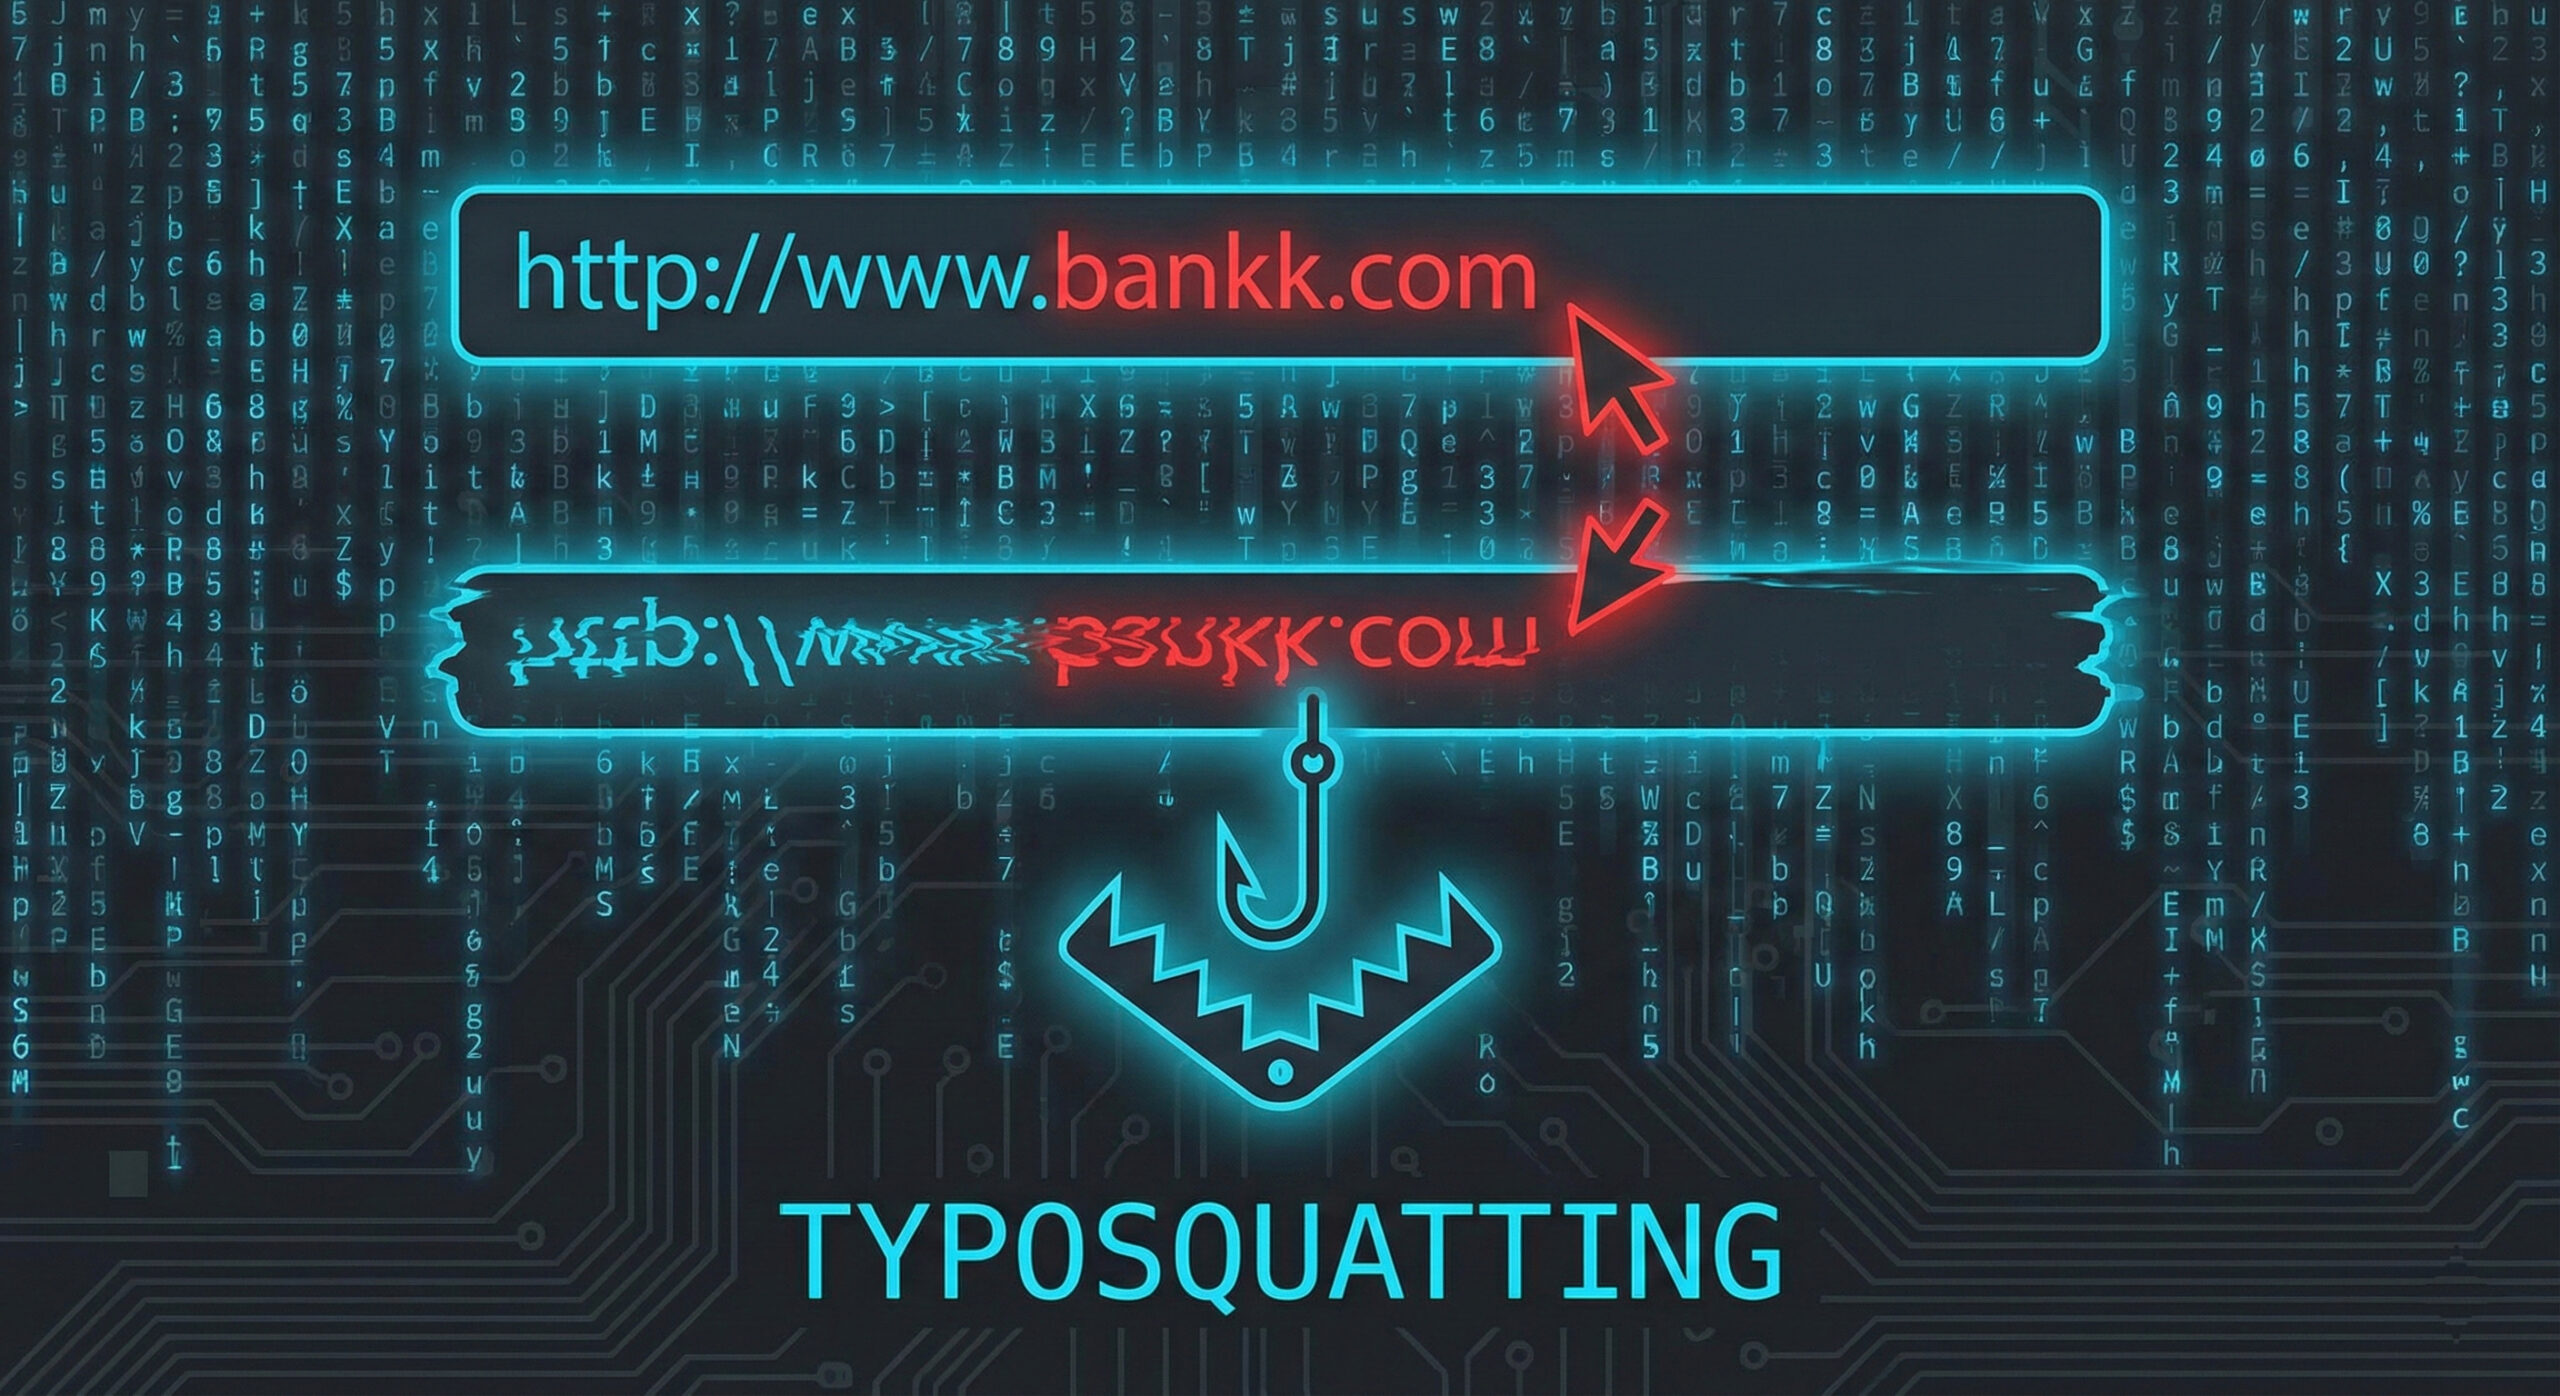
Ți s-a întâmplat vreodată să vrei să intri pe Facebook sau Google, să scrii adresa în grabă și să apeși Enter, doar ca să realizezi că ai mâncat o literă? De obicei, browserul te corectează. Dar uneori, ajungi pe un site care arată exact ca cel original, dar se comportă ciudat.
Aceasta nu este o simplă eroare tehnică, ci o capcană întinsă intenționat. Fenomenul se numește Typosquatting (sau „URL Hijacking”) și este una dintre cele mai vechi și eficiente metode de furt de date. La Altanet Craiova știm că viteza este inamicul securității, așa că îți explicăm cum să nu cazi în această plasă invizibilă.
Ce este Typosquatting și cum profită de neatenția ta?
Numele vine de la combinația cuvintelor „Typo” (greșeală de tastare) și „Squatting” (a ocupa un loc abuziv). Hackerii cumpără mii de domenii web care seamănă foarte mult cu cele populare, mizând pe faptul că utilizatorii vor greși când tastează.
De exemplu, dacă site-ul real este exemplu.com, un hacker ar putea cumpăra:
- Omiterea unei litere: xemplu.com
- Inversarea literelor: exmeplu.com
- Extensie greșită: exemplu.co în loc de .com
De ce este atât de periculos?
Dacă ajungi pe un astfel de site, hackerii nu te întâmpină cu un ecran negru și cranii. Din contra, ei copiază perfect designul site-ului original (banca ta, magazinul online preferat sau pagina de login de la muncă).
Tu crezi că ești unde trebuie, introduci numele de utilizator și parola, iar site-ul îți dă o „eroare” sau te redirecționează către pagina reală. Dar răul a fost făcut: hackerii au salvat deja datele tale. Uneori, aceste site-uri pot încerca chiar să instaleze viruși sub pretextul unor „actualizări urgente”.
Cum te protejezi de site-urile clona?
Soluția nu este să tastezi încet ca un melc, ci să folosești instrumentele inteligente ale browserului:
- Folosește Bookmark-uri (Favorite): Nu tasta manual adresa băncii sau a platformelor critice de fiecare dată. Salvează-le în bara de favorite și accesează-le cu un singur click. Este cea mai sigură metodă.
- Verifică bara de adresă: Înainte să introduci parola sau datele cardului, uită-te sus. Scrie corect numele site-ului? Există acel lacăt de securitate (HTTPS), dar atenție – și hackerii pot avea lacăt! Verifică strict numele domeniului.
- Atenție la căutările pe Google: Uneori, hackerii plătesc reclame pentru ca site-urile lor scrise greșit să apară primele în listă. Nu da click orbește pe primul rezultat marcat ca „Sponsorizat” dacă numele pare ciudat.
Pentru a înțelege mecanismul tehnic prin care atacatorii înregistrează aceste domenii similare, poți consulta biblioteca de securitate de la Kaspersky despre Typosquatting.
Concluzie
În era digitală, o literă în plus sau în minus poate face diferența dintre un cont sigur și unul spart. Fii atent la detalii și nu te grăbi când vine vorba de datele tale sensibile.
Ai nevoie de soluții de filtrare web pentru compania ta, care să blocheze automat accesul angajaților către site-uri periculoase? Echipa noastră oferă servicii IT de securitate gestionată. Intră pe pagina noastră de contact și hai să discutăm.
Acest material face parte din seria educațională Altanet despre siguranța digitală. Vrei să știi la ce alte riscuri ești expus anul acesta? Vezi Lista completă a amenințărilor cibernetice din 2026.