
Trăim într-o lume interconectată. Magazinul tău online comunică automat cu banca pentru plăți, curierul pentru livrări și cu softul de facturare. Totul pare magic și rapid. Dar te-ai întrebat vreodată cum vorbesc aceste sisteme între ele?
Ele folosesc „țevi” digitale numite API-uri (Application Programming Interfaces). În 2026, Vulnerabilitățile API au devenit calea preferată a hackerilor pentru a fura date în masă, tocmai pentru că sunt adesea lăsate nesupravegheate. La Altanet Craiova considerăm securitatea API o prioritate zero pentru orice business care dezvoltă sau folosește software modern.
Ce este un API și de ce este o țintă ușoară?
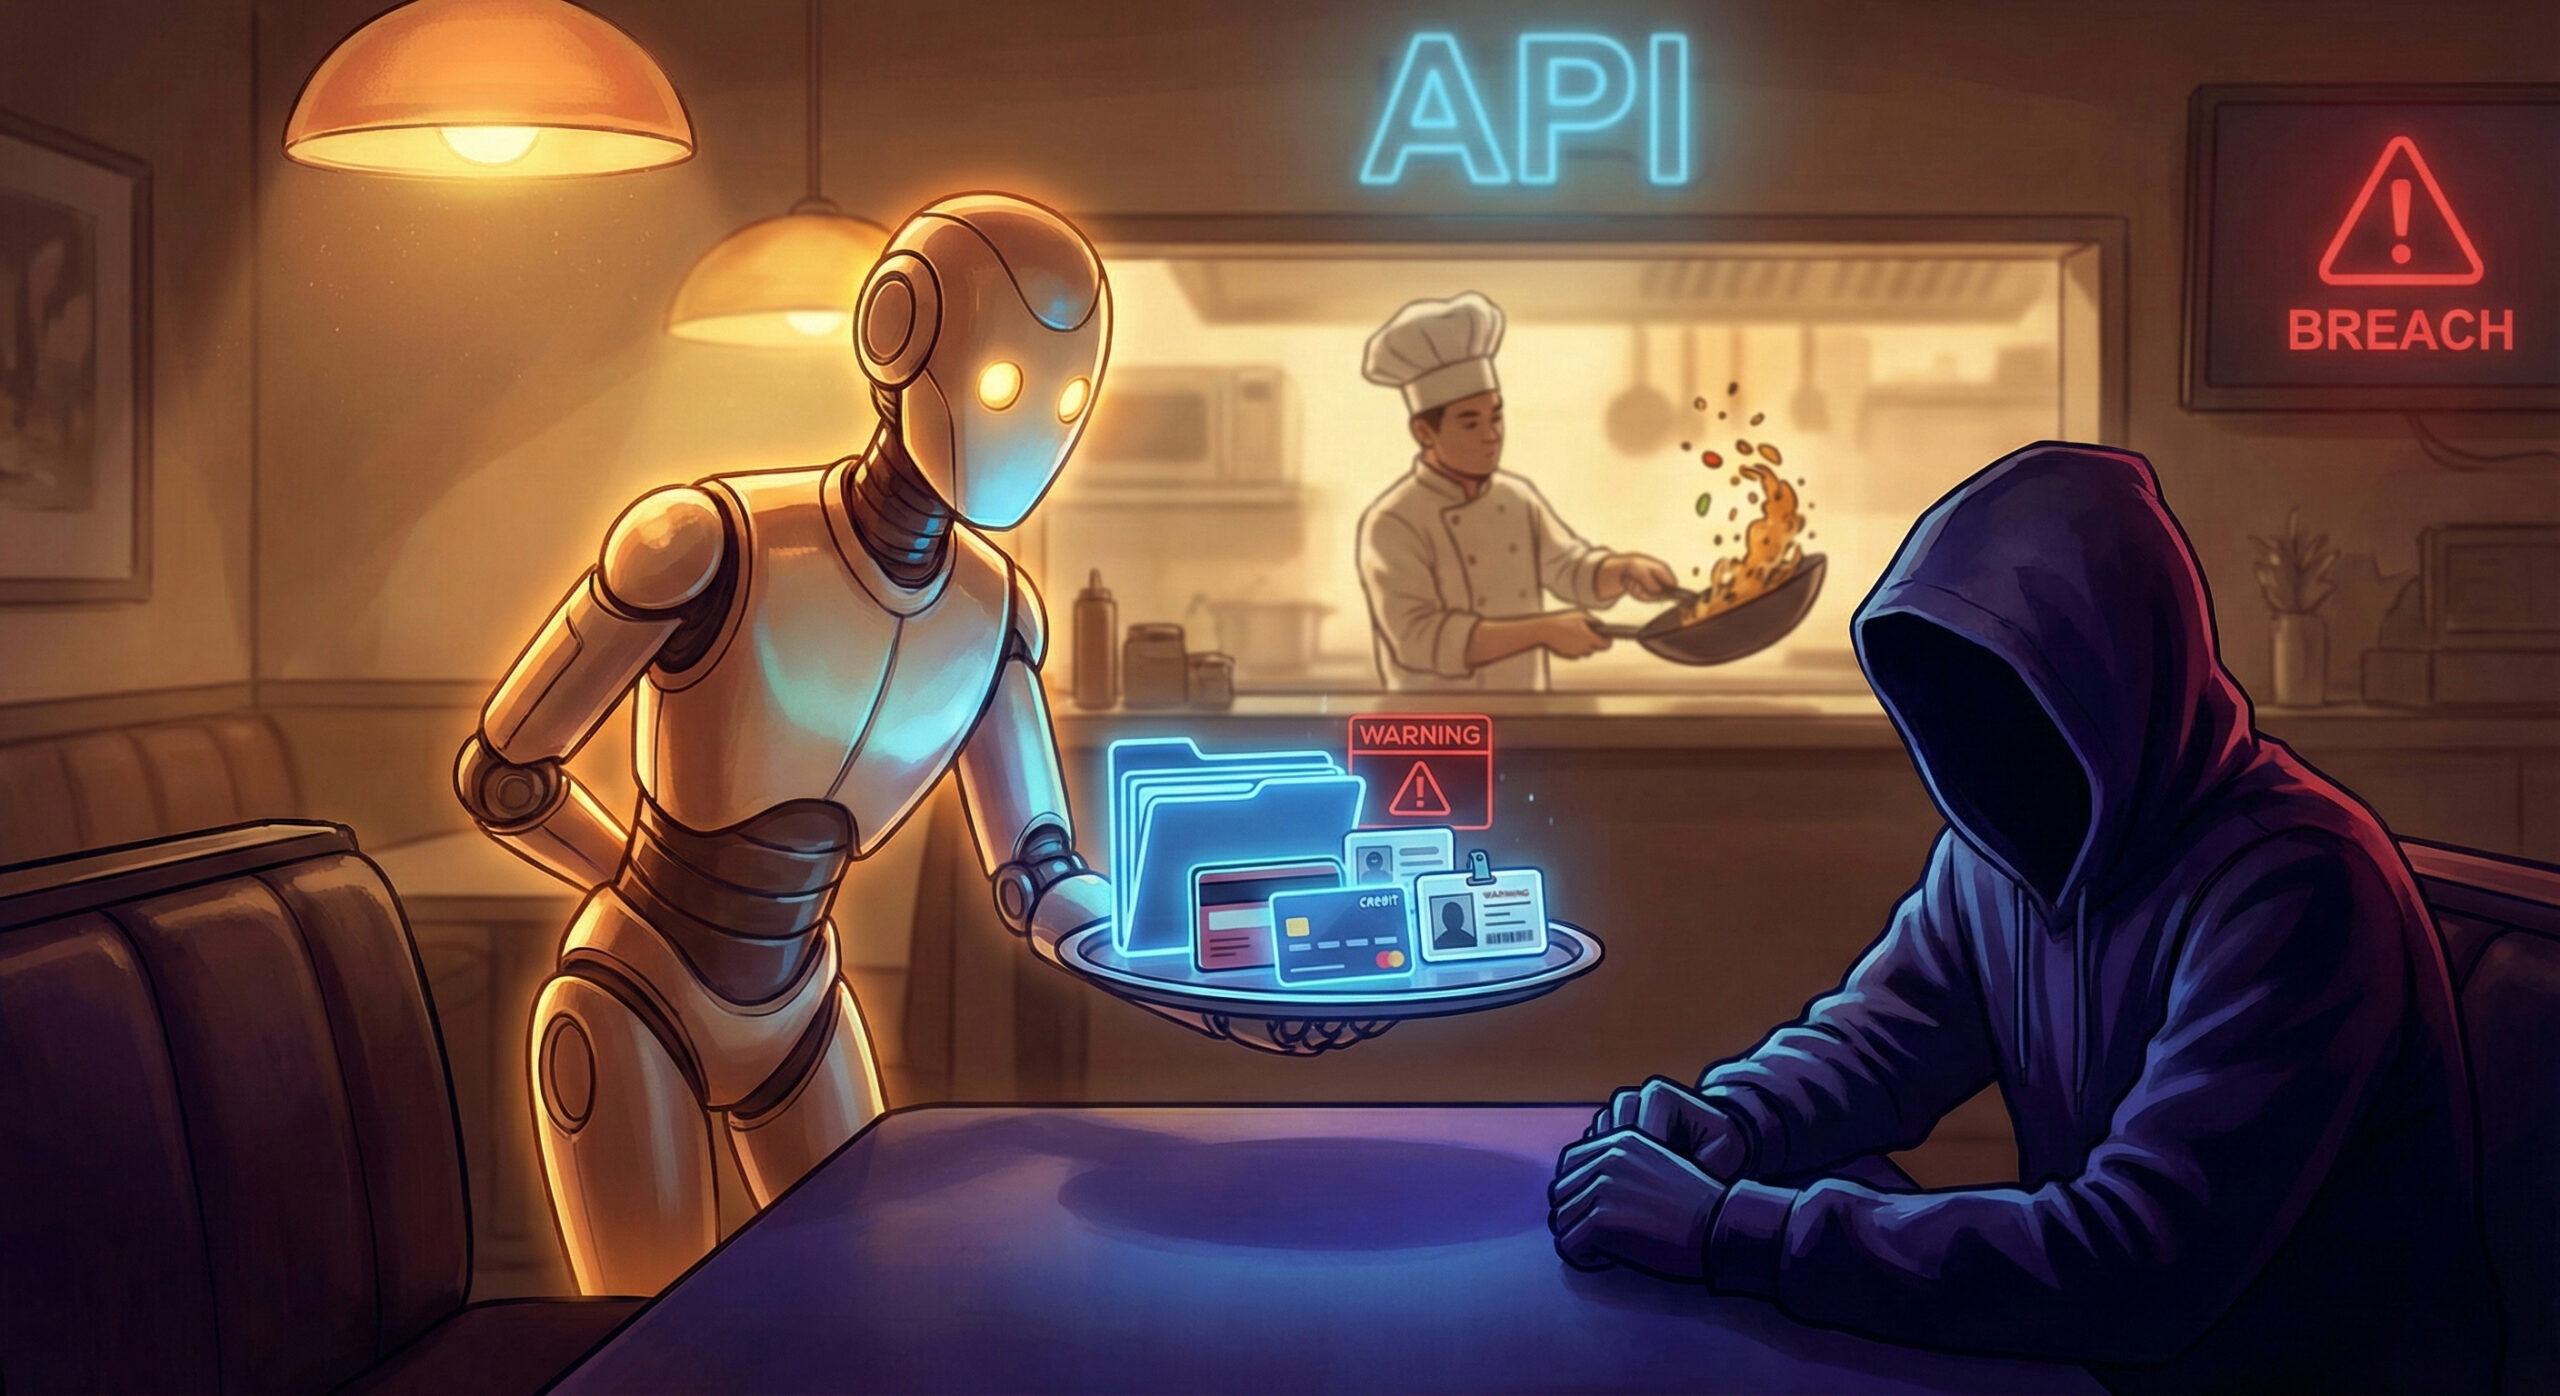
Gândește-te la un API ca la un ospătar într-un restaurant. Tu (clientul/aplicația de pe telefon) stai la masă și îi ceri ospătarului (API) meniul sau mâncarea. Ospătarul merge la bucătărie (server/baza de date), ia ce ai cerut și ți le aduce. Tu nu intri niciodată în bucătărie.
Problema apare când „ospătarul” nu este instruit să verifice cine cere mâncarea. Vulnerabilitățile apar când hackerii cer ospătarului lucruri pe care nu ar trebui să le primească, iar acesta le aduce obedient.
Exemple de atacuri prin API (BOLA)
Cel mai frecvent tip de atac se numește BOLA (Broken Object Level Authorization). Să luăm un exemplu simplu:
- Tu ești logat în aplicația de curierat și vrei să vezi statusul comenzii tale cu ID-ul 1001.
- Aplicația trimite o cerere API: „Arată-mi detaliile comenzii 1001”.
- Hackerul interceptează cererea și schimbă pur și simplu numărul: „Arată-mi detaliile comenzii 1002”, apoi 1003, 1004 etc.
- Dacă API-ul este vulnerabil, el nu verifică dacă hackerul are dreptul să vadă comanda 1002, ci doar o livrează. Astfel, atacatorul poate descărca întreaga bază de date cu adrese și nume, fără să spargă nicio parolă.
Cum îți securizezi „ușile” digitale?
Securitatea API nu se rezolvă cu un simplu antivirus, ci prin reguli stricte de programare și monitorizare:
- Autentificare și Autorizare strictă: Nu este suficient ca utilizatorul să fie logat. API-ul trebuie să verifice la fiecare cerere: „Are acest utilizator dreptul să vadă EXACT acest document?”.
- Limitarea ratei (Rate Limiting): Dacă cineva cere detalii despre 1000 de comenzi într-un minut, este clar un atac. Sistemul trebuie să blocheze automat aceste cereri excesive.
- Nu expune date inutile: Uneori, API-ul trimite către telefonul utilizatorului tot dosarul clientului (CNP, adresă, istoric), deși aplicația afișează doar numele. Hackerii pot vedea aceste date ascunse în trafic. Trimite doar strictul necesar.
Acest subiect este atât de critic încât organizația globală OWASP are un top dedicat exclusiv acestor riscuri. Poți studia OWASP API Security Top 10 pentru detalii tehnice.
Concluzie
API-urile sunt motorul transformării digitale, dar pot fi și călcâiul lui Ahile. Nu lăsa ferestrele deschise către baza ta de date. Testează-ți aplicațiile înainte ca hackerii să o facă.
Ai o aplicație mobilă sau un magazin online și vrei un test de penetrare pentru API? Echipa noastră oferă audit de securitate și servicii IT specializate. Intră pe pagina noastră de contact și asigură-te că datele tale rămân private.
Acest material face parte din seria educațională Altanet despre siguranța digitală. Vrei să știi la ce alte riscuri ești expus anul acesta? Vezi Lista completă a amenințărilor cibernetice din 2026.